従業員データ保護 / 実践ガイド
職場での従業員のデータ侵害を防ぐ方法
最小限の特権アクセス、実用的なエンドポイント制御、チームが使用できる対応計画により、偶発的な共有と不正な転送を削減します。
個人用ドライブにコピーされた顧客リスト、間違った受信者に電子メールで送信された給与ファイル、プライベート クラウド ストレージにアップロードされた会社の文書などにより、数分で費用のかかるインシデントが発生する可能性があります。 従業員のデータ侵害を防ぐために、企業にはポリシー文書や年次セキュリティ通知以上のものが必要です。企業のエンドポイントを可視化し、機密データの境界を明確にし、危険な転送が拡大する前に中断できる機能が必要です。
中小企業の場合、問題は必ずしも高度な攻撃であるとは限りません。従業員の通常の行動は、過剰なアクセス、管理されていないラップトップ、無許可のアプリケーション、共有パスワード、またはワークステーションで何が起こったかの記録がないなど、弱い制御と組み合わされる可能性があります。実際的な対応策は、不必要なアクセスを減らし、例外を早期に検出し、懸念が生じたときに証拠を保存することです。
01従業員が扱うデータから始める
従業員関連のデータ侵害には、偶発的な開示、正当なアクセスの悪用、侵害された従業員アカウントを使用した攻撃者が含まれます。このガイドは、顧客記録、給与データ、契約書、内部文書など、スタッフが扱うビジネス情報の保護に焦点を当てています。適切な管理は、その情報が保存される場所と、従業員がその情報をどのように使用できるかによって異なります。
最も機密性の高いデータの簡単な一覧表を作成します。カテゴリごとに、所有者を指定し、アクセスが必要なユーザーを特定し、承認されたストレージと共有ルートを文書化します。ローカル ダウンロードとエクスポートされたスプレッドシートを含めます。元のデータベースのアクセス許可によって、誰かのデスクトップ上のコピーが自動的に保護されるわけではありません。 FTC の個人情報保護に関するガイドは、企業がどのような情報を保持しているかを理解し、不必要な保持を削減するための有用な出発点となります。
- 顧客情報: 記録をエクスポートできるユーザーと、外部受信者の検証方法を定義します。
- 給与ファイルと人事ファイル: 責任チームへのアクセスを制限し、共有フォルダのメンバーシップを確認します。
- プロジェクト ファイルとソース マテリアル: 承認されたコラボレーター、共有先、一時的なアクセスの有効期限を特定します。
各ワークフローにとって役立つ質問は次のとおりです。今日、このファイルが間違った人の手に渡った場合、所有者を特定し、それ以上のアクセスを停止し、何が共有されたのかを確認できますか?
転送ルートと所有者および検証の照合
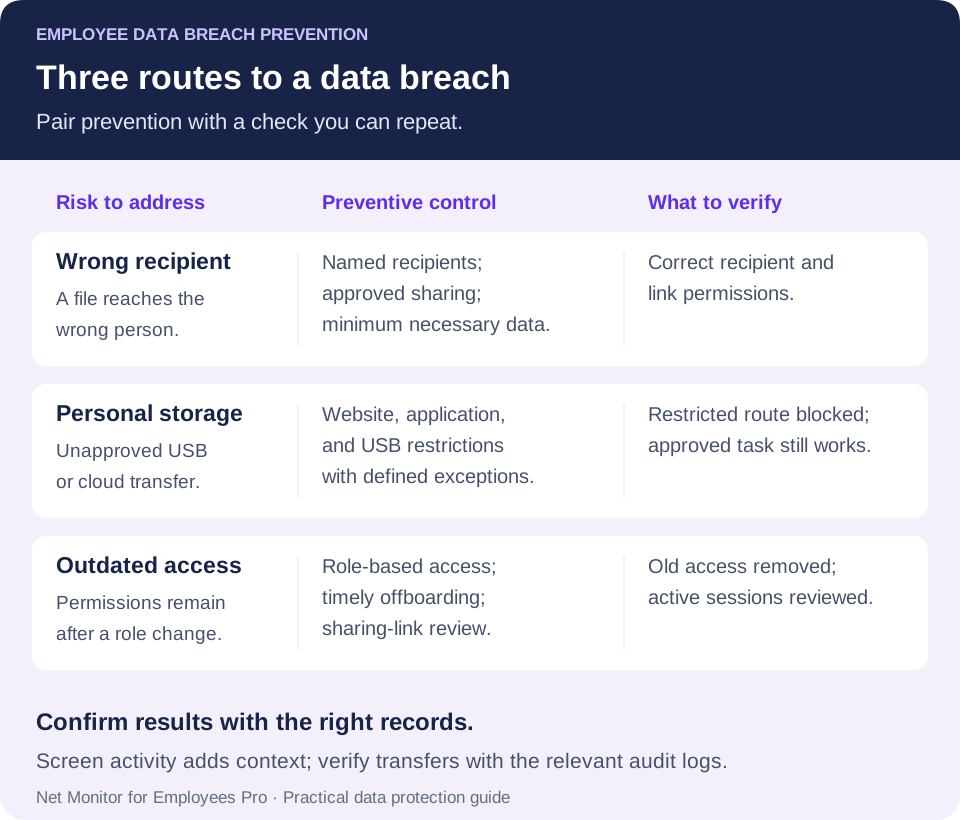
機密性の高いワークフローごとに、許可された宛先を記録し、無害なデータを使用して承認された代替案をテストします。
- 電子メール: データ所有者は受信者と最低限必要なフィールドを確認します。取り消しが成功したと仮定するのではなく、送信されたメッセージと権限を確認してください。
- 共有リンク: サービス所有者は指定受信者、有効期限、および外部アクセスをチェックします。対象の受信者アカウントでテストします。
- 個人同期アプリ: IT 部門は承認されたリポジトリを提供し、アプリケーションの制限をテストします。ブロックされた Web サイトがすべての同期クライアントを制御するわけではありません。
- リムーバブル ストレージ: IT 部門は、制限の範囲と承認されたハンドオーバー ルートを検証します。広範なルールを適用する前に、USB ストレージ制御ガイドに従ってください。
02エンドポイント制御で従業員のデータ侵害を防止
従業員のデータ侵害は、すべてが意図的なものではありません。営業担当者は、自宅で仕事をするために提案を個人のクラウド フォルダーに保存できます。マネージャーは、従業員情報を含むスプレッドシートを安全でないチャネルを通じて送信する場合があります。従業員は、既存の制御をバイパスするファイル共有ツールをインストールする可能性があります。事件を評価する際には意図が重要ですが、暴露を封じ込める必要性がなくなるわけではありません。
会社所有のコンピューターと、貴重な情報を保持するシステムから始めます。 IT 部門は、どのデバイスがアクティブになっているか、誰が使用しているか、どのようなソフトウェアがインストールされているか、基本的な保護が有効になっているかどうかを把握する必要があります。数週間チェックインされていないデバイス、不明なリモート アクセス ツール、または不要なローカル管理者アクセスは、レビューのトリガーとなるはずです。オペレーティング システムとセキュリティ ソフトウェアを常に最新の状態に保ち、エンドポイント セキュリティ プラットフォームを通じてデバイスの暗号化を管理します。
エンドポイント管理は、IT 部門に問題を単に文書化するのではなく修正する手段を提供します。ジョブで必要のないリムーバブル ストレージを制限します。必要に応じて、未承認のクラウド ストレージ、Web メール、リモート コントロール ツール、ファイル転送サイトをブロックします。オペレーティング システムの権限とソフトウェア展開ポリシーを使用して、不正なインストールを制限します。ローカル管理者権限を必要としない従業員からローカル管理者権限を削除します。これらの管理では、正当な作業に対して例外が必要となる場合があるため、文書化された迅速な承認プロセスを確立してください。
各コントロールを保護する必要があるルートに一致させます
Net Monitor for Employees Pro では、インターネット制御 が Web サイトの許可およびブロック ルールを提供し、アプリケーションのブロック が実行できるアプリケーションを定義します。プログラムの実行を禁止するルールは、インストール権限を削除することとは異なります。ルールに依存する前に、管理対象のコンピュータ上で目的の Web サイト、ブラウザ、アプリケーションをテストしてください。
ツールと制限のヘルプでは、Lock USB drivesとDisable Printingとその範囲について説明します。即時のToolsアクションは、選択したコンピュータに適用されます。 Restrictionsタブの永続的な設定は、従業員のコンピュータにグローバルに適用されます。制限を有効にする前にその範囲を確認し、プラットフォームのサポートと承認された作業への影響をテストしてください。
目標は、従業員が顧客記録、財務データ、ソース ファイル、内部文書を会社から退社する際に、利便性を制御不能な経路に変えることなく、承認された業務を完了できるようにすることです。移動ルートが制限されている場合は常に、有効な代替手段を利用できるようにしてください。
03暴露される前にアクセスを制限する
不必要なアクセスを減らすことは、侵害のリスクを軽減する現実的な方法です。従業員は、いつか必要になる可能性のあるすべてのリソースではなく、現在の役割に必要なファイル、アプリケーション、およびレコードにアクセスできる必要があります。これは最小特権の原則です。実際の作業に合わせて権限を維持します。
従業員の採用、部門変更、一時的な割り当て、または退職の際に権限を確認します。アクセス権の変更は多くの場合、仕事の変更よりも遅れ、請負業者や転勤した従業員に不要になった資格情報やフォルダが残されることになります。オフボーディングには特に注意が必要です。合意された出発時間にアカウントを無効にし、会社のデバイスを回復し、トークンとリモート アクセスを取り消し、その人が知っている共有資格情報をローテーションします。外部コラボレーターとアクティブな共有リンク、およびメイン ユーザー アカウントを確認します。
管理作業と日常作業には別のアカウントを使用します。特権アカウントで電子メールをチェックしたり閲覧したりすると、フィッシング メッセージや悪意のあるダウンロードによる潜在的な被害が拡大します。電子メール、クラウド アプリケーション、リモート アクセス、管理システムがサポートされている場合は、多要素認証を必要とします。 MFA は、盗まれたパスワードの有用性を低下させますが、許可されたユーザーによるアクセスの悪用を阻止することはできません。 NIST の中小企業向け MFA ガイダンスでは、機密情報や特権アカウントに対してフィッシング耐性のある認証を優先する価値がある理由も説明しています。
機密データには明確な所有者が必要です。共有フォルダー、顧客データベースのエクスポート、または財務報告のドライブに責任を負う人がいない場合、アクセス許可が蓄積される傾向があります。アクセスを承認する責任を割り当て、レビュースケジュールを設定します。中小企業の場合、四半期ごとのレビューが出発点となり、機密データをより頻繁にチェックし、役割が変わるたびにレビューが行われます。どのアクセスが削除されたかを記録し、変更が有効になったことを確認します。
04確認が必要なアクティビティに注意してください
侵害調査は、顧客が報告する詐欺や社外に現れる機密情報に依存すべきではありません。マネージャーと IT は、従業員の役割や通常のワークフローに合わないアクティビティを特定し、すぐにコンテキストを確認するために十分なエンドポイントの可視性を必要とします。
エンドポイント、ファイル サーバー、ID、またはクラウド ログによって観察可能になる場合の有用な警告サインには、次のようなものがあります。
- 大きなファイルが USB ドライブ、個人用クラウド ストレージ、または見慣れないネットワークの場所にコピーされます。
- 従業員の部門または職務以外のフォルダーへの繰り返しのアクセス。
- Web メール、ファイル共有サイト、画面キャプチャ ツール、またはリモート アクセス ソフトウェアの承認されていない使用。
- 役割の変更または退職に伴う異常なファイル収集、印刷、またはアカウント アクティビティ。
不正行為を証明する信号は 1 つもありません。財務部門の従業員は月末にレポートを合法的にエクスポートできますし、リモート ワーカーは出張中に承認された転送方法が必要になる場合があります。辞任だけでは違反の証拠にはなりません。ポリシー、職務、承認された例外に照らして活動をレビューし、事実がまだ入手可能なうちに質問してください。
デスクトップの監視とアクティビティ ログによりコンテキストを提供できます。 ライブ画面ビューでは会社のコンピュータで何が起こっているかが表示され、アクティビティ レポートではコンピュータ、ユーザー、時間範囲ごとにレビューを絞り込むことができます。 Web サイトやアプリケーションの記録には、危険なツールの使用が示されている可能性があります。具体的に正当化され許可されている場合、キャプチャされたキーストローク記録はコンテキストを追加する可能性がありますが、非常に機密性の高い情報も含まれる可能性があります。これらの記録はいずれも、それ自体では、特定のファイルが事業を去ったことを証明するものではありません。関連するアクティビティをファイル アクセス、電子メール、またはクラウド監査ログと関連付けて、転送の宛先と範囲を確立します。
Net Monitor for Employees Pro は、ライブ画面の監視、記録、アクティビティ レポート、エンドポイント制御を組み合わせて、権限のある管理者がイベントを調査し、中央コンソールからサポートされている制限を適用できるようにします。運用上の価値は、ワークステーションを検査し、利用可能なレコードを確認し、関連するアプリケーション、Web サイト、またはデバイスのルートを制御することです。その可視性を ID、電子メール、データ保護制御と組み合わせます。監視が完全なデータ損失防止システムまたは自動ファイル漏洩検出器であると想定しないでください。
不審な動作の評価の詳細については、インサイダー脅威監視ガイドを参照してください。ここでの優先事項は、日常的なデータ処理ミスを防止し、従業員アカウントの侵害または悪用によって引き起こされる可能性のある損害を制限することです。
05従業員が従うことができるデータ処理ポリシーを構築する
機密情報を保護するためのあいまいな指示により、従業員は推測することになります。使用可能なデータ処理ポリシーでは、機密情報に名前を付け、承認された保存方法と共有方法を特定し、どのアクションが禁止されているかを示します。誰かがファイルを送信する必要があるときに、承認されたルートを簡単に見つけられるようにします。
個人用電子メール、コンシューマ クラウド ドライブ、USB デバイス、個人用メッセージング アプリ、スクリーンショット、印刷、および個人用デバイスについて具体的に指定してください。従業員がリモートで作業する必要がある場合は、アクセスと共有のための承認された方法を提供します。承認されたプロセスが遅かったり不明確だったりする場合、人々は簡単な回避策を選択する可能性があります。例外を承認できる人、それが必要な理由、その範囲、いつ終了するかを文書化します。
より安全な共有を通常のワークフローの一部にする
機密情報を共有する前に、受信者の身元を確認し、不要なフィールドを削除し、アクセスが適切に制限された承認済みのサービスを使用してください。ワークフローで許可されている場合は、無制限のパブリック リンクよりも指定された受信者を優先します。定期的なエクスポートの場合は、最小限のデータセットと、宛先と権限を確認できる所有者を定義します。
トレーニングでは、チームが遭遇する状況を利用する必要があります。プロジェクト マネージャーにクライアント ファイルを安全に共有する方法を示します。人事文書が承認されたリポジトリに属している理由を説明します。顧客が安全でない転送を要求した場合の対応方法を従業員に伝えます。メールの間違い、デバイスの紛失、不審なリクエストをすぐに報告できる明確な方法をスタッフに提供します。元の開示を取り消すことができない場合でも、迅速な報告により被害を最小限に抑えることができます。
マネージャーまたはサプライヤーになりすましたリクエストが含まれます。機密レコードに対する異常なリクエストは、メッセージの詳細に依存するのではなく、既知の連絡チャネルを通じて確認してください。 NIST のフィッシング ガイダンスでは、認識と報告のための実践的な例が提供されています。間違いの疑いがある場合は速やかに報告することが期待されていることを明確にします。
モニタリングを公開し、書面によるポリシーを通じて管理します。適切な法律およびプライバシーのアドバイザーに、従業員の所在地と勤務形態の要件を評価してもらいます。モニタリングの目的、何が収集されるか、誰がレビューできるか、および保存される期間を定義します。明確な範囲と制御されたアクセスは、監視記録自体が管理されていない機密情報のソースになるのを防ぐのに役立ちます。
06インシデントの証拠をビジネス データと同じくらい慎重に保護する
開示の疑いがある場合は、関連情報源を保存し、文書化された証拠記録を使用してください。インシデント主導者が調査を調整する間、露出した移送ルートを閉鎖することに重点を置いて予防を続けてください。
ビジネス目的、リスク、該当する要件に基づいて保存ルールを設定し、それらをサポートするのに十分なストレージを確保します。特定のインシデントまたは権限のある調査で保存が必要な場合は、関連する記録、レポート、システム ログが日常的に削除されないように保護してください。出発するとアクセスレビューがトリガーされる必要があります。すべてを無期限に収集することが自動的に正当化されるべきではありません。保持された記録には資格情報、顧客情報、またはプライベートなビジネス通信が含まれている可能性があるため、アクセスを制限します。
ストレージ設計は重要です。転送中および保存中の記録とログを保護し、適切なバックアップを維持し、権限のある管理者による取得をテストします。ローカル ストレージ、安全なサーバー、または承認済みのクラウド ストレージは、それぞれ異なる要件に適合できます。機密アクティビティ データの制御されていないコピーを新たに作成することなく、信頼性の高いリカバリ、制御されたアクセス、および保持をサポートする設計を選択してください。
Net Monitor for Employees Pro で作成された録音の場合は、録音暗号化設定を確認し、キーのバックアップを保護してください。記録の暗号化は保存場所とは別に設定されるため、すべてのアクティビティ レポートまたはエクスポートされたファイルを暗号化すると想定しないでください。 画面録画の保持とレポートの保持を個別に確認します。元の証拠を保存し、いつどのように収集されたかを文書化し、捜査手順でコピーが必要な場合はコピーから作業します。
07従業員のデータ侵害の疑いに迅速に対応する
侵害の疑いがある場合は、慎重な対応が必要です。対応計画に従って、指定されたインシデントリーダーに通知し、関連証拠を保存し、進行中の暴露を阻止します。すべての記録を収集するのを待っている間、緊急の封じ込めを遅らせないでください。有用な証拠を破壊する可能性がある、協調性のない対立、デバイスのワイプ、またはクリーンアップを避けてください。関連するアクティビティをキャプチャし、関係する日付とシステムを記録し、影響を受けるエンドポイントを保護します。
イベントによっては、封じ込めとは、アカウントの無効化、アクティブなセッションやリンクの共有の取り消し、Web サイトやアプリケーションのブロック、資格情報の変更、会社のコンピューターの制限などを意味する場合があります。事実に応じた対応を心がけてください。誤って送信された電子メールの場合は、可能であれば取り消しを試みますが、取り消しによってすべてのコピーが削除されると想定しないでください。インシデントのリードを関与させて、暴露と次のステップを評価します。意図的なコピーが疑われる場合は、セキュリティ、人事、法的関与の調整が必要となる場合があります。インシデントと適用される義務に基づいて、通知に関する決定を責任者に割り当てます。
短いインシデント記録を維持します。報告者、発見時刻、影響を受けたアカウントとデバイス、関係するデータ、既知の宛先、封じ込め措置、次の各ステップの所有者などです。確認された事実と未回答の質問を区別します。 NIST のインシデント対応ガイダンスでは、準備、検出、対応、復旧をサイバーセキュリティ リスク管理の関連部分として扱っています。
最後に、制御障害を特定します。従業員に必要以上のアクセス権が与えられていましたか?ブロックされたサービスは別のルートを通じて引き続き利用可能でしたか?合法的なリモートワークのための承認された方法はなかったのでしょうか?すべてのインシデントは、注意を促すだけではなく、具体的な修正、所有者、検証手順を生成する必要があります。
08従業員のデータ侵害防止チェックリスト
顧客への輸出の送信や給与計算の処理など、機密性の高い 1 つのワークフローから開始し、ビジネス全体に制御を拡張する前に完全なパスを確認します。
- データ所有者の名前を指定します。 承認されたユーザー、保存場所、共有先をリストします。
- 不要なアクセスを削除します。 役割の変更、共有アカウント、外部リンク、および離脱手順を確認します。
- 制限されたルートをテストします。 無害なテスト ファイルを使用して、実際の顧客情報を公開することなく、目的の Web サイト、アプリケーション、または USB 制限を検証します。
- 承認された作業をテストします。 従業員が正当なタスクを引き続き完了できることを確認し、必要に応じて例外を要求します。
- 記録とレポートを確認します。関連するアクティビティと監査記録を取得し、タイムスタンプを確認し、インシデント レポートを誰が受け取るかをリハーサルします。
セキュリティと使いやすさの両方を確認してください。タスクが終了した後も開いたままになる例外は制御ギャップですが、ブロックされた承認済みワークフローは回避策を促します。調整を記録し、影響を受けるチェックを繰り返します。
従業員は承認された作業を効率的に実行できる一方、承認された管理者はビジネス データを危険にさらすアクティビティを確認、制御、調査できる必要があります。日常的な勤務時間が違反への対応に変わる前に、これらの管理を適切に実施してください。
09従業員のデータ侵害防止に関する質問
中小企業はどうすれば従業員のデータ侵害を防ぐことができるでしょうか?
機密情報とその所有者を特定し、役割ごとにアクセスを制限し、承認された共有方法を提供することから始めます。 MFA、管理されたエンドポイント制御、実践的なトレーニング、明確なレポート ルートを追加します。制限やインシデント記録の取得を、それらに依存する前に、無害なサンプル データを使用してテストしてください。
従業員の監視によりあらゆるデータ漏洩を防ぐことができますか?
いいえ。モニタリングは可視性とコンテキストを提供しますが、サポートされているエンドポイント制限により、特定の悪用の機会を減らすことができます。これは、ID 制御、電子メールとクラウドのセキュリティ、または必要な専用のデータ損失防止機能に代わるものではありません。ツールが実際にどのイベントをキャプチャしているかを確認します。
すべての USB ドライブと個人用クラウド ストレージをブロックする必要がありますか?
データとジョブに基づいてコントロールを選択します。承認されていない転送ルートを制限し、実行可能な代替手段を提供し、必要な例外を文書化します。ロールアウトする前にルールの範囲をテストして、意図した制限によって承認されたビジネス プロセスが中断されないようにしてください。
間違った相手にファイルを送信した後、従業員は何をすべきですか?
会社のインシデント チャネルを通じて直ちに報告し、メッセージの詳細を保存してください。インシデントのリーダーは、データ、受信者、および利用可能な封じ込めオプションを評価できます。リコールの試みは環境によっては役立つかもしれませんが、開示が取り消されたことを証明するものではありません。
従業員のデータ侵害の疑いを調査するのに役立つ証拠は何ですか?
関連するアカウントとデバイスの識別子、タイムスタンプ、ファイルまたはメッセージの詳細、共有先、および利用可能な監査ログを保存します。画面録画とアクティビティ レポートによりコンテキストを追加できます。記録を保護し、その収集を文書化して、不審な行為と情報が転送された証拠を区別します。