Riziko zasvěcených osob / Praktický průvodce
Software pro monitorování zasvěcených hrozeb: Průvodce tříděním rizik
Použijte software pro monitorování vnitřních hrozeb ke kontrole neobvyklé aktivity, testování legitimních vysvětlení a identifikaci potřebných důkazů před eskalací problému.
Software pro monitorování hrozeb Insider pomáhá vyšetřovat zneužití legitimního přístupu, ať už úmyslného nebo náhodného. Návštěva osobní cloudové služby je vodítkem; není to důkaz, že firemní data opustila zařízení. Efektivní kontrola propojuje aktivitu uživatele s důkazy na obrazovce a nezávislými auditními záznamy, než se rozhodne, co zachovat nebo omezit.
Nejužitečnější systémy dělají více než jen počítají aktivní minuty nebo vytvářejí vágní skóre produktivity. Ukazují, co se stalo na firemním počítači, kdy se to stalo a který uživatel byl zapojen. Poskytují také správcům možnost zastavit rizikové aktivity na koncovém bodu namísto čekání na zprávu o incidentu.
01Důkazy, které může poskytnout monitorování vnitřních hrozeb
Vnitřní hrozba může být úmyslná, nedbalá nebo jednoduše důsledkem špatné kontroly. Pracovník se může pokusit ukrást data, ale může také znovu použít slabé heslo, nainstalovat neschválený nástroj, zkopírovat soubory do zařízení USB nebo odeslat citlivé informace prostřednictvím osobního účtu. Výsledek může být stejný: ztracená data, přerušené operace, ohrožení dodržováním předpisů a nákladné vyšetřování.
Efektivní monitorovací software vytváří spolehlivý záznam aktivity napříč koncovými body vlastněnými společností. Pro malý nebo středně velký podnik by měl být tento záznam dostatečně praktický, aby jej bylo možné používat každý den, a neměl by být pohřben v bezpečnostním panelu, který vyžaduje, aby jej interpretoval odborník.
02Sledujte chování, nejen jednotlivé události
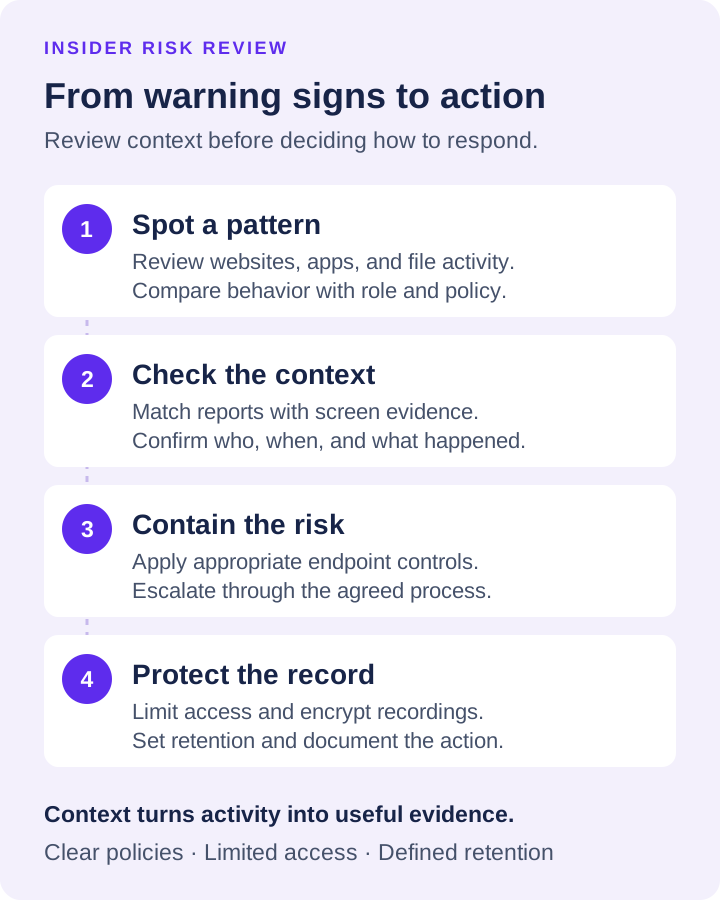
Jedna neobvyklá návštěva webu automaticky neznamená, že zaměstnanec je hrozbou. Užitečný program pro vnitřní riziko hledá vzorce: činnost, která je v rozporu s rolí uživatele, denní dobou, běžnou pracovní zátěží nebo firemní politikou.
Zaměstnanec v účetnictví může mít například oprávněný důvod používat bankovní portál, ale ne instalovat nástroj pro vzdálený přístup nebo opakovaně přistupovat ke službám pro sdílení souborů, které společnost neschválila. Obchodní zástupce může potřebovat záznamy o zákaznících, ale velké přenosy souborů po pracovní době nebo opakované kopírování kontaktů před odjezdem si zaslouží kontrolu.
Monitorovací data poskytují manažerům faktický výchozí bod. Spíše než konfrontovat zaměstnance na základě podezření, mohou zkontrolovat záznam činnosti, potvrdit rozsah problému a podniknout vhodný další krok. Může se jednat o koučovací rozhovor, změnu povolení, formální vyšetřování nebo okamžité omezení přístupu.
Klíčové signály, které vyžadují kontrolu
Nejcennější výstrahy a zprávy se zaměřují na chování, které vytváří měřitelné obchodní riziko. Mezi běžné příklady patří:
- Opakovaný přístup k osobnímu e-mailu, spotřebitelskému cloudovému úložišti, nástrojům pro anonymní přenos souborů nebo neschváleným službám zasílání zpráv
- Instalace nebo spouštění neautorizovaného softwaru, zejména nástrojů pro vzdálené ovládání, proxy, šifrování nebo sdílení dat
- Neobvyklé kopírování, přesouvání, mazání nebo přenos obchodních souborů
- Pokusy navštívit blokované webové stránky, obejít omezení webu nebo deaktivovat bezpečnostní a monitorovací software
- Prodloužená doba nečinnosti, trvalé používání nepracovních aplikací nebo činnost neslučitelná s přidělenými povinnostmi
- Přihlašování a aktivita na ploše v neobvyklých časech, zejména při spárování s citlivým přístupem k souborům nebo systému
Na kontextu záleží. Vývojář může oprávněně spouštět nástroje, které by na počítači recepčního byly neobvyklé. Vzdálený zaměstnanec pracující v různých časových pásmech může být aktivní mimo standardní pracovní dobu. Nakonfigurujte zprávy a kontrolní postupy týkající se pracovních rolí, schváleného softwaru a skutečných provozních potřeb.
Pracovní list ručního třídění pro tři varovné signály
Toto jsou scénáře kontroly, nikoli požadavky na automatickou detekci. Přidělte recenzenta, zaznamenejte zdroj a čas a nejprve otestujte legitimní vysvětlení.
- Neobvyklá návštěva cloudového úložiště: může to být schválená výměna klientů. Vlastník dat zkontroluje autorizaci; zabezpečení kontroluje dostupné cílové záznamy, pokud se mohly přesunout citlivé soubory.
- Neschválený proces vzdáleného přístupu: může patřit k relaci podpory IT. IT ověřuje spustitelný soubor, lístek, účet a relaci. Eskalujte nevysvětlené aktivní připojení prostřednictvím procedury incidentu.
- Aktivita mimo pracovní dobu: může odrážet jiné časové pásmo nebo údržbu. Manažer potvrdí rozvrh; IT kontroluje účet/relaci. Čas samotný není důkazem krádeže.
Náhodné zneužití, úmyslné zneužití a kompromitovaný účet ponechte jako různé hypotézy. Zaznamenejte, co by každý potvrdil nebo vyvrátil. Zavřete problém, když je vysvětlení podporováno; zachovat nejistotu, když potřebné záznamy nejsou k dispozici.
03Monitorování musí vést k akci
Viditelnost bez kontroly nechává administrátory reagovat, když dojde k problému. Nejsilnější software pro monitorování vnitřních hrozeb kombinuje shromažďování důkazů s nástroji pro správu koncových bodů, které umožňují IT okamžitě jednat.
Udržování by se mělo řídit plánem incidentů. Použijte ovládací prvky webu se schválenými seznamy adres URL nebo klíčových slov nebo omezte neschválenou aplikaci. Omezení účtu koordinujte se správcem systému identit. Uchovejte relevantní důkazy před rušivými změnami, kde je to možné, a zaznamenejte, kdo povolil každou akci. Nepředpokládejte, že monitorování automaticky kategorizuje weby nebo izoluje zařízení od sítě.
Tyto akce zkracují dobu mezi detekcí a zadržením. To je důležité, když lze data zkopírovat během několika minut. Snižuje také rutinní administrativní práci. Místo toho, abyste chodili ke stolu nebo žádali vzdáleného zaměstnance o vyřešení problému, může IT spravovat koncový bod přímo.
Net Monitor for Employees Pro podporuje tento operační model tím, že kombinuje živé zobrazení obrazovky, záznam z plochy a zvuku, protokoly aktivit, hlášení, omezení webových stránek a aplikací a vzdálené ovládání počítače v jednom systému zaměřeném na správce. Pro distribuovaný tým to znamená, že stejná úroveň dohledu se může rozšířit i za kancelářskou síť na spravovaná vzdálená zařízení.
04Před eskalací ověřte signál
Používejte zpracovaný registr důkazů pro dokumentaci případu, kontroly prevence narušení dat pro nebezpečné trasy sdílení a jasnou politiku monitorování pro hranice kontroly. Úkolem tohoto průvodce je rozhodnout, který signál vyžaduje jaké ověření.
Sestavte časovou osu podle uživatele, počítače a času. Protokol webových stránek zakládá návštěvu; nahrávka může zobrazit vybraný soubor nebo okno pro nahrání. Potvrďte dokončení a rozsah pomocí protokolu auditu cloudové služby nebo samostatně nakonfigurovaného auditování souborů. Uchovávejte ověřená fakta, chybějící důkazy a hypotézy v záznamu incidentu odděleně.
Chraňte samotné záznamy. Omezte přístup správce, používejte vhodné šifrování tam, kde je to možné, nastavte doby uchování a odstraňte nahrávky, které již neslouží legitimním obchodním účelům. Monitorování dat může pomoci bránit společnost, ale také vyžaduje disciplinované zacházení.
05Před sledováním nastavte jasná pravidla
Monitorování zaměstnanců funguje nejlépe, když je součástí zdokumentovaného procesu řízení. Zaměstnanci by měli pochopit, že počítače a účty vlastněné společností jsou pro obchodní použití, že činnost může být monitorována a že zakázané činnosti mají důsledky. Požadavky se liší podle státu, odvětví, kolektivních smluv a umístění zaměstnanců, takže podniky by měly mít své zásady před nasazením přezkoumány právníkem.
Nepovažujte každého zaměstnance za cíl vyšetřování. Používejte monitorování přiměřeně. Poskytněte manažerům přístup k reportům, které potřebují pro své týmy, vyhraďte citlivé záznamy pro oprávněné pracovníky a prošetřete výjimky na základě důkazů. Nadměrný výběr vytváří administrativní zátěž a může odvádět pozornost od skutečných rizik.
06Začněte s počítači, na kterých záleží nejvíce
Úplné nasazení nemusí začínat na každém zařízení. Začněte s koncovými body, které zpracovávají zákaznická data, finanční informace, duševní vlastnictví, administrativní pověření nebo vysoce hodnotné operační systémy. Vytvořte schválené aplikace a webové stránky, nakonfigurujte zprávy, které budou manažeři skutečně kontrolovat, a otestujte proces reakce na porušení zásad.
Pak rozšiřte pokrytí na vzdálené a hybridní zaměstnance, kde je přímá viditelnost často nejslabší. Praktická zkouška je nejrychlejším způsobem, jak zjistit, zda zobrazení na obrazovce, záznamy, zprávy a dálkové ovladače odpovídají způsobu práce vašich manažerů a IT personálu. Stáhněte si bezplatnou zkušební verzi, otestujte ji ve skutečných pracovních postupech a ujistěte se, že důkazy jsou dostatečně jasné, aby podpořily rozhodnutí, když na tom záleží.
Cílem není sledovat každou sekundu každého dne. Jde o to, aby firemní počítače byly zodpovědné, poskytovali manažerům fakta namísto dohadů a zajistili, že riskantní činnost může být zastavena dříve, než se stane nákladným obchodním problémem.