Insiderrisico / Praktische gids
Software voor het monitoren van insiderbedreigingen: Gids voor risicotriage
Gebruik insider-software voor het monitoren van bedreigingen om ongebruikelijke activiteiten te beoordelen, legitieme verklaringen te testen en bewijsmateriaal te identificeren dat nodig is voordat een probleem wordt geëscaleerd.
Software voor het monitoren van insiderbedreigingen helpt bij het onderzoeken van misbruik van legitieme toegang, zowel opzettelijk als per ongeluk. Een bezoek aan een persoonlijke clouddienst is een aanwijzing; het is geen bewijs dat bedrijfsgegevens het toestel hebben verlaten. Effectieve beoordeling koppelt gebruikersactiviteit aan schermbewijs en onafhankelijke auditgegevens voordat wordt besloten wat te behouden of te beperken.
De nuttigste systemen doen meer dan het tellen van actieve minuten of het produceren van een vage productiviteitsscore. Ze laten zien wat er op een bedrijfscomputer gebeurde, wanneer het gebeurde en om welke gebruiker het ging. Ze bieden beheerders ook de mogelijkheid om risicovolle activiteiten op het eindpunt te stoppen in plaats van te wachten op een incidentrapport.
01Bewijs dat monitoring van bedreigingen door insiders kan opleveren
Een bedreiging van binnenuit kan opzettelijk, onzorgvuldig zijn of eenvoudigweg het gevolg zijn van slechte controles. Een medewerker kan proberen gegevens te stelen, maar hij kan ook een zwak wachtwoord hergebruiken, een niet-goedgekeurde tool installeren, bestanden naar een USB-apparaat kopiëren of gevoelige informatie via een persoonlijk account verzenden. Het resultaat kan hetzelfde zijn: verloren gegevens, onderbroken activiteiten, blootstelling aan compliance en duur onderzoek.
Effectieve monitoringsoftware creëert een betrouwbaar activiteitenoverzicht voor alle eindpunten die eigendom zijn van het bedrijf. Voor een klein of middelgroot bedrijf moet dat record praktisch genoeg zijn om elke dag te gebruiken, en niet weggestopt in een beveiligingsdashboard waarvoor een specialist nodig is om het te interpreteren.
02Let op gedrag, niet alleen op afzonderlijke gebeurtenissen
Eén ongebruikelijk websitebezoek betekent niet automatisch dat een medewerker een bedreiging vormt. Een nuttig insider-risk-programma zoekt naar patronen: activiteit die in strijd is met de rol van de gebruiker, het tijdstip van de dag, de normale werkdruk of het bedrijfsbeleid.
Een medewerker van de boekhouding kan bijvoorbeeld een legitieme reden hebben om een bankportaal te gebruiken, maar niet om een hulpprogramma voor externe toegang te installeren of herhaaldelijk toegang te krijgen tot diensten voor het delen van bestanden die het bedrijf niet heeft goedgekeurd. Een verkoopvertegenwoordiger heeft misschien klantgegevens nodig, maar grote bestandsoverdrachten buiten kantooruren of het herhaaldelijk kopiëren van contactpersonen vóór vertrek verdienen beoordeling.
Monitoringgegevens geven managers een feitelijk startpunt. In plaats van een medewerker op basis van verdenking te confronteren, kunnen ze het activiteitenoverzicht bekijken, de omvang van het probleem bevestigen en een passende volgende stap zetten. Dat kan een coachingsgesprek zijn, een wijziging van de toestemming, een formeel onderzoek of een onmiddellijke toegangsbeperking.
Kernsignalen die beoordeling behoeven
De meest waardevolle waarschuwingen en rapporten richten zich op gedrag dat meetbare bedrijfsrisico's met zich meebrengt. Veel voorkomende voorbeelden zijn:
- Herhaalde toegang tot persoonlijke e-mail, cloudopslag voor consumenten, tools voor anonieme bestandsoverdracht of niet-goedgekeurde berichtenservices
- Installatie of uitvoering van ongeautoriseerde software, met name tools voor afstandsbediening, proxy, encryptie of gegevensuitwisseling
- Ongebruikelijk kopiëren, verplaatsen, verwijderen of overdragen van bedrijfsbestanden
- Pogingen om geblokkeerde websites te bezoeken, webbeperkingen te omzeilen of beveiligings- en bewakingssoftware uit te schakelen
- Langdurige inactiviteit, aanhoudend gebruik van applicaties buiten het werk, of activiteit die niet past bij de toegewezen taken
- Login- en bureaubladactiviteit op ongebruikelijke tijden, vooral in combinatie met gevoelige bestands- of systeemtoegang
Context is belangrijk. Een ontwikkelaar kan legitiem tools uitvoeren die ongebruikelijk zouden zijn op de computer van een receptioniste. Een externe medewerker die in verschillende tijdzones werkt, kan buiten de standaardkantooruren actief zijn. Configureer rapporten en bekijk procedures rond functies, goedgekeurde software en feitelijke operationele behoeften.
Een handmatig triage-werkblad voor drie waarschuwingssignalen
Dit zijn beoordelingsscenario's, geen claims van automatische detectie. Wijs een recensent aan, leg de bron en het tijdstip vast en test eerst een legitieme verklaring.
- Ongebruikelijk bezoek aan cloudopslag: het kan een goedgekeurde klantenuitwisseling zijn. De data-eigenaar controleert de autorisatie; beveiligingscontroles van beschikbare bestemmingsrecords als gevoelige bestanden mogelijk zijn verplaatst.
- Niet-goedgekeurd proces voor externe toegang: dit kan deel uitmaken van een IT-ondersteuningssessie. IT verifieert het uitvoerbare bestand, het ticket, het account en de sessie. Escaleer een onverklaarde actieve verbinding via de incidentprocedure.
- Activiteit buiten kantooruren: dit kan een andere tijdzone of onderhoud weerspiegelen. De manager bevestigt de planning; IT controleert het account/sessie. Tijd alleen is geen bewijs van diefstal.
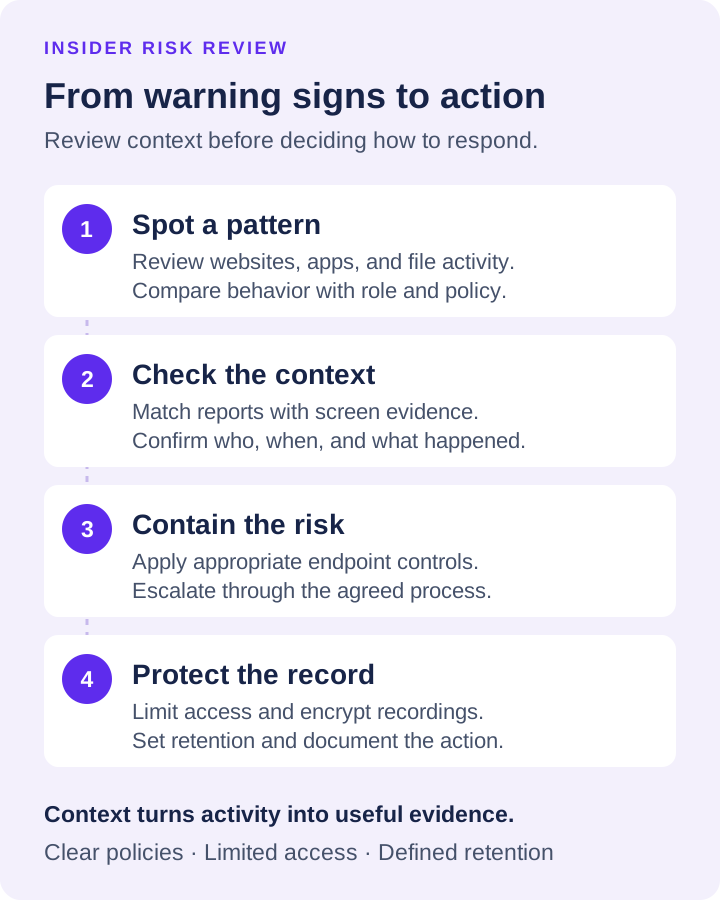
Beschouw onbedoeld misbruik, opzettelijk misbruik en een gecompromitteerd account als verschillende hypothesen. Noteer wat elk ervan zou bevestigen of weerleggen. Sluit een zorgpunt af als de uitleg wordt ondersteund; onzekerheid te behouden wanneer de benodigde gegevens niet beschikbaar zijn.
03Monitoring moet tot actie leiden
Zichtbaarheid zonder controle zorgt ervoor dat beheerders kunnen reageren nadat zich een probleem voordoet. De sterkste software voor het monitoren van insiderbedreigingen combineert het verzamelen van bewijsmateriaal met eindpuntbeheertools waarmee IT onmiddellijk kan handelen.
Insluiting moet het incidentplan volgen. Gebruik websitebeheer met goedgekeurde URL's of zoekwoordenlijsten, of beperk een niet-goedgekeurde applicatie. Coördineer accountbeperkingen met de identiteitssysteembeheerder. Bewaar waar mogelijk relevant bewijs vóór verstorende veranderingen en leg vast wie elke actie heeft geautoriseerd. Ga er niet van uit dat monitoring sites automatisch categoriseert of een apparaat isoleert van het netwerk.
Deze acties verkorten de tijd tussen detectie en insluiting. Dat is belangrijk als gegevens binnen enkele minuten kunnen worden gekopieerd. Het vermindert ook het routinematige administratieve werk. In plaats van naar een bureau te lopen of een externe medewerker te vragen een probleem op te lossen, kan IT het eindpunt rechtstreeks beheren.
Net Monitor for Employees Pro ondersteunt dit operationele model door live schermweergave, desktop- en audio-opname, activiteitenlogboeken, rapportage, website- en applicatiebeperkingen en computerbediening op afstand te combineren in één beheerdersgericht systeem. Voor een gedistribueerd team betekent dit dat hetzelfde niveau van toezicht zich buiten het kantoornetwerk kan uitstrekken tot beheerde externe apparaten.
04Verifieer een signaal voordat het escaleert
Gebruik het werkzaam bewijsregister voor casedocumentatie, controles ter voorkoming van datalekken voor onveilige deelroutes en een duidelijk monitoringbeleid voor beoordelingsgrenzen. Het is de taak van deze gids om te beslissen welk signaal welke verificatie rechtvaardigt.
Bouw een tijdlijn op gebruiker, computer en tijd. Een websitelogboek legt een bezoek vast; een opname kan een geselecteerd bestand of uploadvenster tonen. Bevestig de voltooiing en omvang met behulp van het auditlogboek van de cloudservice of afzonderlijk geconfigureerde bestandsaudit. Houd geverifieerde feiten, ontbrekend bewijsmateriaal en hypothesen apart in het incidentrecord.
Bescherm de records zelf. Beperk de beheerderstoegang, gebruik geschikte versleuteling waar beschikbaar, stel bewaarperioden in en verwijder opnamen die niet langer een legitiem zakelijk doel dienen. Het monitoren van gegevens kan het bedrijf helpen verdedigen, maar vereist ook een gedisciplineerde omgang.
05Stel duidelijke regels in voordat u gaat monitoren
Medewerkersmonitoring werkt het beste als het onderdeel is van een gedocumenteerd managementproces. Werknemers moeten begrijpen dat computers en accounts die eigendom zijn van het bedrijf voor zakelijk gebruik zijn, dat activiteiten kunnen worden gecontroleerd en dat verboden activiteiten consequenties hebben. De vereisten variëren per staat, sector, collectieve arbeidsovereenkomst en locatie van de werknemer, dus bedrijven moeten hun beleid door een adviseur laten beoordelen voordat ze worden ingezet.
Behandel niet iedere medewerker als onderzoeksdoelwit. Gebruik monitoring proportioneel. Geef managers toegang tot de rapporten die ze nodig hebben voor hun teams, reserveer gevoelige gegevens voor geautoriseerd personeel en onderzoek uitzonderingen op basis van bewijsmateriaal. Overinzamelen leidt tot administratieve lasten en kan de aandacht afleiden van de werkelijke risico's.
06Begin met de computers die er het meest toe doen
Een volledige implementatie hoeft niet op elk apparaat te beginnen. Begin met eindpunten die klantgegevens, financiële informatie, intellectueel eigendom, administratieve gegevens of hoogwaardige operationele systemen verwerken. Zet goedgekeurde applicaties en websites op, configureer de rapporten die managers daadwerkelijk zullen beoordelen en test het reactieproces op een beleidsschending.
Breid vervolgens de dekking uit naar extern en hybride personeel, waar de directe zichtbaarheid vaak het zwakst is. Een praktijkproef is de snelste manier om te bepalen of schermweergaven, opnames, rapporten en afstandsbedieningen passen bij de manier waarop uw managers en IT-personeel werken. Download de gratis proefversie, test deze met echte workflows en zorg ervoor dat het bewijsmateriaal duidelijk genoeg is om een beslissing te ondersteunen wanneer het er toe doet.
Het doel is niet om elke seconde van elke dag te kijken. Het is bedoeld om bedrijfscomputers verantwoordelijk te maken, managers feiten te geven in plaats van gissingen, en ervoor te zorgen dat risicovolle activiteiten kunnen worden gestopt voordat het een kostbaar zakelijk probleem wordt.