Proteção de dados de funcionários/Guia prático
Como prevenir violações de dados de funcionários no trabalho
Reduza o compartilhamento acidental e as transferências não autorizadas com acesso com privilégios mínimos, controles práticos de endpoint e um plano de resposta que sua equipe pode usar.
Uma lista de clientes copiada para uma unidade pessoal, um arquivo de folha de pagamento enviado por e-mail para o destinatário errado ou documentos da empresa carregados em armazenamento em nuvem privada podem criar um incidente caro em minutos. Para evitar violações de dados de funcionários, as empresas precisam de mais do que um documento de política e um lembrete anual de segurança. Eles precisam de visibilidade dos endpoints da empresa, de limites claros em torno de dados confidenciais e da capacidade de interromper uma transferência insegura antes que a exposição aumente.
Para organizações de pequeno e médio porte, o problema nem sempre é um ataque sofisticado. O comportamento normal dos funcionários pode combinar-se com controles fracos: acesso excessivo, laptops não gerenciados, aplicativos não autorizados, senhas compartilhadas ou nenhum registro do que aconteceu em uma estação de trabalho. A resposta prática é reduzir o acesso desnecessário, detectar exceções antecipadamente e preservar as evidências quando surgir uma preocupação.
01Comece com os dados que os funcionários tratam
As violações de dados relacionadas a funcionários incluem divulgação acidental, uso indevido de acesso legítimo e um invasor usando uma conta de funcionário comprometida. Este guia se concentra na proteção das informações comerciais tratadas pela equipe, incluindo registros de clientes, dados de folha de pagamento, contratos e documentos internos. Os controles corretos dependem de onde essas informações são armazenadas e de como os funcionários podem usá-las.
Faça um breve inventário dos seus dados mais confidenciais. Para cada categoria, nomeie um proprietário, identifique as pessoas que precisam de acesso e documente a rota aprovada de armazenamento e compartilhamento. Inclua downloads locais e planilhas exportadas: as permissões no banco de dados original não protegem automaticamente uma cópia no desktop de alguém. O guia para proteção de informações pessoais da FTC fornece um ponto de partida útil para entender quais informações uma empresa possui e reduzir a retenção desnecessária.
- Informações do cliente: defina quem pode exportar registros e como um destinatário externo é verificado.
- Arquivos de folha de pagamento e RH: limite o acesso à equipe responsável e revise a associação às pastas compartilhadas.
- Arquivos de projeto e material de origem: identifique colaboradores aprovados, destinos de compartilhamento e quando o acesso temporário expira.
Uma pergunta útil para cada fluxo de trabalho é: se esse arquivo fosse para a pessoa errada hoje, poderíamos identificar o proprietário, interromper o acesso e estabelecer o que foi compartilhado?
Combine a rota de transferência com um proprietário e uma verificação
Para cada fluxo de trabalho confidencial, registre o destino permitido e teste a alternativa aprovada com dados inofensivos.
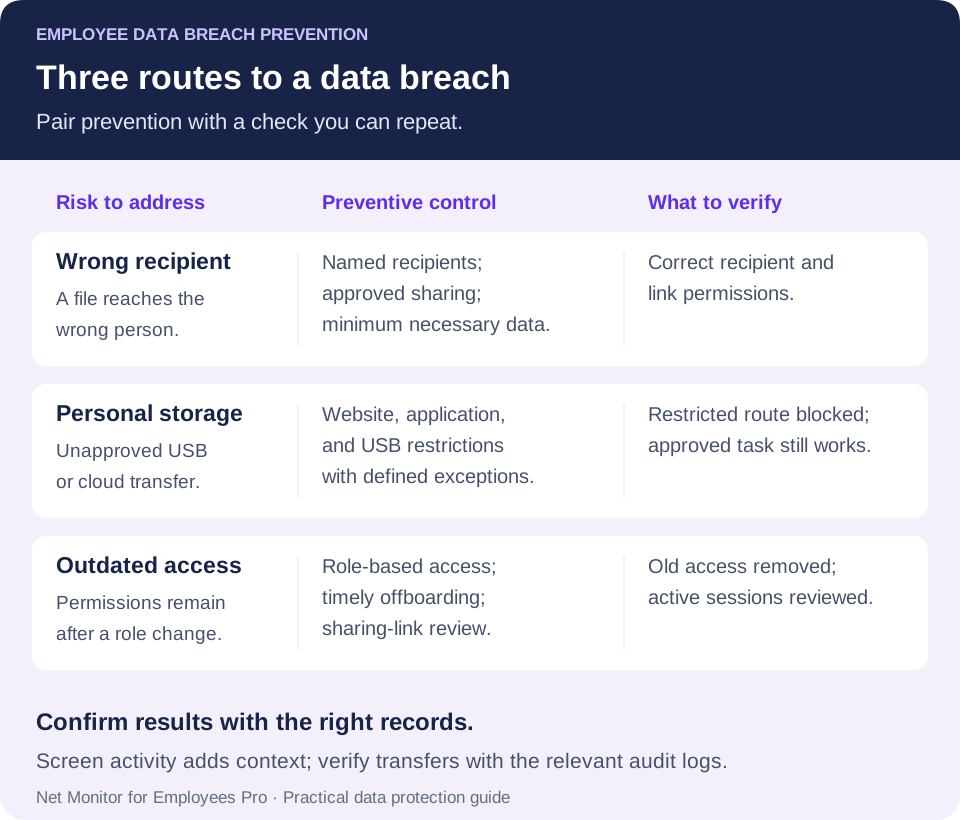
- E-mail: o titular dos dados verifica o destinatário e os campos mínimos necessários; verifique a mensagem enviada e as permissões em vez de presumir que o recall foi bem-sucedido.
- Link compartilhado: o proprietário do serviço verifica os destinatários nomeados, a validade e o acesso externo; teste com a conta do destinatário pretendido.
- Aplicativo de sincronização pessoal: a TI fornece o repositório aprovado e testa as restrições do aplicativo; um site bloqueado não controla todos os clientes de sincronização.
- Armazenamento removível: a TI verifica o escopo da restrição e a rota de transferência aprovada. Siga o USB antes de aplicar uma regra ampla.
02Evite violações de dados de funcionários com controle de endpoint
As violações de dados de funcionários não são todas intencionais. Um vendedor pode salvar uma proposta em uma pasta pessoal na nuvem para trabalhar em casa. Um gerente pode enviar uma planilha contendo informações dos funcionários por meio de um canal não seguro. Um funcionário pode instalar uma ferramenta de compartilhamento de arquivos que contorne os controles existentes. A intenção é importante ao avaliar o incidente, mas não elimina a necessidade de conter a exposição.
Comece com os computadores da empresa e os sistemas que contêm informações valiosas. A TI deve saber quais dispositivos estão ativos, quem os utiliza, qual software está instalado e se as proteções básicas estão habilitadas. Um dispositivo que não faz check-in há semanas, uma ferramenta de acesso remoto desconhecida ou acesso desnecessário de administrador local devem acionar a revisão. Mantenha os sistemas operacionais e o software de segurança atualizados e gerencie a criptografia do dispositivo por meio da sua plataforma de segurança de endpoint.
A administração de endpoints oferece à TI uma maneira de corrigir problemas, em vez de apenas documentá-los. Restrinja o armazenamento removível onde o trabalho não exigir. Bloqueie armazenamento em nuvem, webmail, ferramentas de controle remoto e sites de transferência de arquivos não aprovados, quando apropriado. Use privilégios de sistema operacional e políticas de implantação de software para limitar instalações não autorizadas. Remova os direitos administrativos locais dos funcionários que não precisam deles. Esses controles podem exigir exceções para trabalhos legítimos, portanto estabeleça um processo de aprovação rápido e documentado.
Combine cada controle com a rota que você precisa proteger
No Net Monitor for Employees Pro, o Internet Control fornece regras de permissão e bloqueio de sites, enquanto o Bloqueio de aplicativos define quais aplicativos podem ser executados. Uma regra que impede a execução de um programa é diferente de remover privilégios de instalação. Teste o site, o navegador e o aplicativo pretendidos nos computadores gerenciados antes de confiar em uma regra.
A ajuda de Ferramentas e restrições descreve Lock USB drives e Disable Printing, juntamente com seu escopo. Ações imediatas de Tools se aplicam aos computadores selecionados; as configurações persistentes na guia Restrictions aplicam-se globalmente aos computadores dos funcionários. Confirme esse escopo antes de ativar uma restrição e teste o suporte da plataforma e o efeito no trabalho aprovado.
O objetivo é permitir que os funcionários concluam o trabalho aprovado sem transformar a conveniência em uma rota descontrolada para que registros de clientes, dados financeiros, arquivos de origem ou documentos internos saiam da empresa. Mantenha uma alternativa de trabalho disponível sempre que uma rota de transferência for restrita.
03Limitar o acesso antes que se torne uma exposição
Reduzir o acesso desnecessário é uma maneira prática de diminuir o risco de violação. Os funcionários devem ter acesso aos arquivos, aplicativos e registros necessários para sua função atual, e não a todos os recursos de que possam precisar algum dia. Este é o princípio do menor privilégio: mantenha as permissões alinhadas com o trabalho real.
Revise as permissões quando pessoas são contratadas, mudam de departamento, assumem atribuições temporárias ou saem da empresa. As mudanças de acesso muitas vezes ficam atrás das mudanças de trabalho, deixando os prestadores de serviços ou funcionários transferidos com credenciais e pastas de que não precisam mais. O offboarding merece atenção especial. Desative contas no horário de partida acordado, recupere dispositivos da empresa, revogue tokens e acesso remoto e alterne quaisquer credenciais compartilhadas que a pessoa conhecia. Revise os colaboradores externos e os links de compartilhamento ativos, bem como a conta do usuário principal.
Use contas separadas para trabalho administrativo e trabalho diário. Verificar e-mails ou navegar com uma conta privilegiada amplia o dano potencial de uma mensagem de phishing ou download malicioso. Exija autenticação multifator para e-mail, aplicativos em nuvem, acesso remoto e sistemas administrativos, quando houver suporte. A MFA reduz a utilidade de uma senha roubada, mas não impede que um usuário autorizado utilize indevidamente seu acesso. A orientação de MFA para pequenas empresas do NIST também explica por que vale a pena priorizar a autenticação resistente a phishing para informações confidenciais e contas privilegiadas.
Dados confidenciais precisam de um proprietário claro. Se ninguém for responsável por uma pasta compartilhada, pela exportação de banco de dados de clientes ou pela geração de relatórios financeiros, as permissões tendem a se acumular. Atribua a responsabilidade pela aprovação do acesso e defina um cronograma de revisão. Uma revisão trimestral pode ser um ponto de partida para uma pequena empresa, com verificações mais frequentes de dados confidenciais e revisões sempre que as funções mudam. Registre qual acesso foi removido e verifique se a alteração entrou em vigor.
04Fique atento a atividades que precisam de revisão
Uma investigação de violação não deve depender de um cliente relatar fraude ou informações confidenciais que aparecem fora da empresa. Os gerentes e a TI precisam de visibilidade suficiente do endpoint para identificar atividades que não se enquadram na função do funcionário ou no fluxo de trabalho normal e, em seguida, verificar o contexto imediatamente.
Sinais de alerta úteis, onde seu endpoint, servidor de arquivos, identidade ou logs de nuvem os tornam observáveis, incluem:
- Cópias de arquivos grandes para unidades USB, armazenamento pessoal em nuvem ou locais de rede desconhecidos.
- Acesso repetido a pastas fora do departamento ou função de um funcionário.
- Uso não aprovado de webmail, sites de compartilhamento de arquivos, ferramentas de captura de tela ou software de acesso remoto.
- Coleta incomum de arquivos, impressão ou atividade de conta relacionada a uma mudança de função ou saída.
Nenhum sinal prova má conduta. Um funcionário financeiro pode exportar legitimamente relatórios no final do mês, e um trabalhador remoto pode precisar de um método de transferência aprovado durante a viagem. A demissão por si só não é prova de violação. Analise a atividade em relação à política, aos deveres do trabalho e às exceções aprovadas e faça perguntas enquanto os fatos ainda estão disponíveis.
O monitoramento da área de trabalho e o registro de atividades podem fornecer contexto. As visualizações de tela ao vivo mostram o que está acontecendo no computador da empresa, enquanto os relatórios de atividades podem restringir a análise por computador, usuário e intervalo de tempo. Os registros do site e do aplicativo podem mostrar o uso de uma ferramenta arriscada. Quando especificamente justificados e autorizados, os registros capturados de teclas digitadas podem adicionar contexto, mas também conter informações altamente confidenciais. Nenhum desses registros, por si só, prova que um determinado arquivo saiu da empresa. Correlacione atividades relevantes com acesso a arquivos, e-mail ou registros de auditoria na nuvem para estabelecer o destino e o escopo de qualquer transferência.
Net Monitor for Employees Pro combina monitoramento de tela ao vivo, gravação, relatórios de atividades e controles de endpoint para que administradores autorizados possam investigar um evento e aplicar restrições suportadas a partir de um console central. O valor operacional é inspecionar a estação de trabalho, revisar os registros disponíveis e controlar uma aplicação, site ou rota de dispositivo relevante. Combine essa visibilidade com seus controles de identidade, e-mail e proteção de dados; não presuma que o monitoramento seja um sistema completo de prevenção contra perda de dados ou um detector automático de exfiltração de arquivos.
Para obter mais detalhes sobre como avaliar comportamentos suspeitos, consulte o guia de monitoramento de ameaças internas. Aqui, a prioridade é evitar erros diários no tratamento de dados e limitar os danos que uma conta de funcionário comprometida ou mal utilizada pode causar.
05Crie políticas de tratamento de dados que os funcionários possam seguir
Uma instrução vaga para proteger informações confidenciais deixa os funcionários em dúvida. Uma política de tratamento de dados utilizável nomeia informações confidenciais, identifica métodos aprovados de armazenamento e compartilhamento e declara quais ações são proibidas. Facilite a localização da rota aprovada no momento em que alguém precisar enviar um arquivo.
Seja específico sobre e-mail pessoal, unidades de nuvem do consumidor, dispositivos USB, aplicativos de mensagens pessoais, capturas de tela, impressão e dispositivos pessoais. Se um funcionário precisar trabalhar remotamente, forneça um método aprovado para acesso e compartilhamento. As pessoas podem escolher uma solução alternativa rápida quando o processo aprovado for lento ou pouco claro. Documente quem pode aprovar uma exceção, por que ela é necessária, seu escopo e quando ela termina.
Faça com que o compartilhamento mais seguro faça parte do fluxo de trabalho normal
Antes de compartilhar informações confidenciais, verifique a identidade do destinatário, remova campos desnecessários e use um serviço aprovado com acesso adequadamente limitado. Prefira um destinatário nomeado a um link público irrestrito quando o fluxo de trabalho permitir. Para exportações recorrentes, defina o conjunto de dados mínimo e um proprietário que possa revisar o destino e as permissões.
O treinamento deve usar situações que sua equipe encontre. Mostre a um gerente de projeto como compartilhar um arquivo de cliente com segurança. Explique por que os documentos de RH pertencem a um repositório aprovado. Diga aos funcionários como responder quando um cliente solicitar uma transferência insegura. Dê à equipe uma maneira clara de denunciar imediatamente um e-mail errado, perda de dispositivo ou solicitação suspeita. Relatórios rápidos podem limitar os danos, mesmo quando a divulgação original não pode ser desfeita.
Inclua solicitações que representem um gerente ou fornecedor. Verifique uma solicitação incomum de registros confidenciais por meio de um canal de contato conhecido, em vez de confiar nos detalhes da mensagem. As orientações sobre phishing do NIST fornecem exemplos práticos para reconhecimento e relatórios. Deixe claro que é esperado relatar imediatamente uma suspeita de erro.
Divulgue o monitoramento e governe-o por meio de políticas escritas. Peça aos consultores jurídicos e de privacidade apropriados que avaliem os requisitos para a localização e regime de trabalho de seus funcionários. Defina a finalidade do monitoramento, o que é coletado, quem pode revisá-lo e por quanto tempo é retido. O escopo claro e o acesso controlado ajudam a evitar que os registros de monitoramento se tornem eles próprios uma fonte não gerenciada de informações confidenciais.
06Proteja as evidências de incidentes com o mesmo cuidado que os dados empresariais
Para uma suspeita de divulgação, preserve as fontes relevantes e use um registro de evidências documentadas. Mantenha a prevenção focada em fechar a rota de transferência exposta enquanto o líder do incidente coordena a investigação.
Defina regras de retenção com base na finalidade do negócio, no risco e nos requisitos aplicáveis, com armazenamento suficiente para suportá-los. Quando um incidente específico ou investigação autorizada exigir preservação, proteja as gravações, relatórios e registros do sistema relevantes contra exclusão rotineira. Uma saída deverá desencadear uma revisão de acesso; não deve justificar automaticamente a recolha de tudo indefinidamente. Restrinja o acesso aos registros retidos porque eles podem conter credenciais, informações de clientes ou comunicações comerciais privadas.
O design do armazenamento é importante. Proteja gravações e registros em trânsito e em repouso, mantenha backups apropriados e teste a recuperação por administradores autorizados. O armazenamento local, um servidor seguro ou o armazenamento em nuvem aprovado podem atender a requisitos diferentes. Escolha um design que suporte recuperação confiável, acesso controlado e retenção sem criar outra cópia não controlada de dados de atividades confidenciais.
Para gravações feitas com o Net Monitor for Employees Pro, revise as configurações de criptografia de gravação e proteja os backups de chave. A criptografia de gravação é configurada separadamente do local de armazenamento e não deve ser considerada para criptografar todos os relatórios de atividades ou arquivos exportados. Verifique retenção de gravação de tela e retenção de relatórios separadamente. Preserve as evidências originais, documente quando e como elas foram coletadas e trabalhe a partir de uma cópia quando seu procedimento de investigação exigir uma.
07Responda rapidamente a uma suspeita de violação de dados de funcionários
Uma suspeita de violação exige uma ação ponderada. Notifique o líder designado do incidente, preserve as evidências relevantes e contenha a exposição contínua de acordo com seu plano de resposta. Não atrase a contenção urgente enquanto espera para coletar todos os registros. Evite confrontos descoordenados, limpeza de dispositivos ou limpeza que possam destruir evidências úteis. Capture atividades relevantes, anote datas e sistemas envolvidos e proteja o endpoint afetado.
Dependendo do evento, a contenção pode significar desabilitar uma conta, revogar sessões ativas ou compartilhar links, bloquear um site ou aplicativo, alterar credenciais ou restringir um computador da empresa. Mantenha a resposta proporcional aos fatos. Para um e-mail mal direcionado, tente recuperar quando disponível, mas não presuma que o recall removerá todas as cópias; envolva o líder do incidente para avaliar a exposição e as próximas etapas. A suspeita de cópia deliberada pode exigir envolvimento coordenado de segurança, RH e jurídico. Atribua decisões sobre notificações às pessoas responsáveis com base no incidente e nas obrigações aplicáveis.
Mantenha um breve registro do incidente: o relator, o tempo descoberto, as contas e os dispositivos afetados, os dados envolvidos, os destinos conhecidos, as ações de contenção e o proprietário de cada etapa seguinte. Separe os fatos confirmados das perguntas não respondidas. As orientações de resposta a incidentes do NIST tratam a preparação, detecção, resposta e recuperação como partes conectadas do gerenciamento de riscos de segurança cibernética.
Finalmente, identifique a falha de controle. Um funcionário recebeu mais acesso do que o necessário? Um serviço bloqueado permaneceu disponível por outra rota? Não havia nenhum método aprovado para trabalho remoto legítimo? Cada incidente deve produzir uma correção concreta, um proprietário e uma etapa de verificação, em vez de apenas um lembrete para ter cuidado.
08Uma lista de verificação de prevenção de violação de dados de funcionários
Comece com um fluxo de trabalho confidencial, como enviar exportações de clientes ou processar folha de pagamento, e verifique o caminho completo antes de expandir os controles em toda a empresa:
- Nomeie o proprietário dos dados. Liste os usuários aprovados, o local de armazenamento e o destino de compartilhamento.
- Remova acessos desnecessários. Verifique alterações de função, contas compartilhadas, links externos e procedimentos de saída.
- Teste uma rota restrita. Use um arquivo de teste inofensivo para verificar o site, aplicativo ou restrição de USB pretendido sem expor informações reais do cliente.
- Teste o trabalho aprovado. Confirme se os funcionários ainda podem concluir a tarefa legítima e solicite uma exceção quando necessário.
- Verifique registros e relatórios. Recupere as atividades relevantes e os registros de auditoria, verifique os registros de data e hora e ensaie quem recebe um relatório de incidente.
Revise a segurança e a usabilidade: uma exceção que permanece aberta após a conclusão da tarefa é uma lacuna de controle, enquanto um fluxo de trabalho aprovado e bloqueado incentiva soluções alternativas. Registre o ajuste e repita a verificação afetada.
Os funcionários devem ser capazes de realizar o trabalho aprovado com eficiência, enquanto os administradores autorizados podem ver, controlar e investigar atividades que coloquem os dados comerciais em risco. Implemente esses controles antes que um dia de trabalho rotineiro se transforme em uma resposta à violação.
09Perguntas sobre prevenção de violação de dados de funcionários
Como uma pequena empresa pode evitar violações de dados de funcionários?
Comece identificando informações confidenciais e seu proprietário, limitando o acesso por função e fornecendo um método de compartilhamento aprovado. Adicione MFA, controles de endpoint gerenciados, treinamento prático e uma rota de relatórios clara. Teste restrições e recuperação de registros de incidentes com dados de amostra inofensivos antes de confiar neles.
O monitoramento dos funcionários pode evitar todos os vazamentos de dados?
Não. Monitorar a visibilidade e o contexto dos suprimentos, enquanto as restrições de endpoint suportadas podem reduzir oportunidades específicas de uso indevido. Ele não substitui controles de identidade, segurança de e-mail e nuvem ou um recurso dedicado de prevenção contra perda de dados quando necessário. Verifique quais eventos suas ferramentas realmente capturam.
Devemos bloquear todas as unidades USB e armazenamento pessoal na nuvem?
Escolha os controles com base nos dados e no trabalho. Restrinja rotas de transferência não aprovadas, forneça uma alternativa viável e documente as exceções necessárias. Teste o escopo de uma regra antes da implementação para que uma restrição pretendida não interrompa um processo comercial aprovado.
O que um funcionário deve fazer após enviar um arquivo para a pessoa errada?
Relate imediatamente através do canal de incidentes da empresa e preserve os detalhes da mensagem. O líder do incidente pode avaliar os dados, o destinatário e as opções de contenção disponíveis. Uma tentativa de recall pode ajudar em alguns ambientes, mas não prova que a divulgação foi revertida.
Quais evidências ajudam a investigar uma suspeita de violação de dados de funcionários?
Preservar os identificadores relevantes de contas e dispositivos, carimbos de data/hora, detalhes de arquivos ou mensagens, destinos de compartilhamento e registros de auditoria disponíveis. Gravações de tela e relatórios de atividades podem adicionar contexto. Proteja os registros, documente sua coleta e diferencie uma ação suspeita de uma prova de transferência de informações.