Controles de endpoint / Guia prático
7 Recursos de controle de endpoint para proteger estações de trabalho
Compare sete recursos de controle de endpoint para estações de trabalho empresariais mais seguras. Aprenda o que cada controle faz, como testar seu escopo e como manter o trabalho aprovado em andamento.
Uma estação de trabalho pode se tornar um problema de segurança e produtividade muito antes de um incidente chegar ao suporte técnico de TI. Um funcionário pode instalar software não aprovado, copiar arquivos confidenciais para mídia removível, passar horas em sites que distraem ou deixar um computador remoto em execução com uma atualização crítica pendente. Os recursos de controle de endpoints oferecem aos gerentes e administradores uma maneira direta de restringir ações arriscadas, resolver problemas de dispositivos e combinar essas ações com registros de monitoramento.
Para as pequenas e médias empresas, o objetivo não é transformar cada computador numa caixa trancada que os funcionários não possam utilizar. O objetivo é aplicar as restrições corretas aos dispositivos de propriedade da empresa, proteger os dados comerciais e dar aos administradores autorizados a capacidade de agir sem esperar que alguém esteja fisicamente presente.
Quais recursos de controle de endpoint são mais importantes?
Comece com restrições de site, controles de aplicativos, USB e restrições de impressão, gerenciamento remoto de arquivos, controles de energia e sessão, comandos remotos e assistência de desktop ao vivo. Escolha cada controle para um risco comercial específico, confirme quais computadores ele afeta e teste a aplicação e o retorno ao acesso normal.
01Quais são os recursos de controle de endpoint?
Os controles de endpoint são funções administrativas que permitem que uma organização gerencie o que os usuários podem acessar, quais ações eles podem executar e como um computador se comporta. O monitoramento informa o que ocorreu. Os recursos de controle permitem que você responda enquanto o problema está acontecendo ou evita que aconteça novamente.
Essa distinção é importante. Um relatório mostrando que um funcionário visitou um site arriscado é uma prova útil. Bloquear esse site em um departamento é um controle preventivo. Uma gravação que mostra uma transferência não autorizada de arquivos ajuda na investigação. Restringir o armazenamento USB pode reduzir a chance da próxima transferência.
A administração eficaz de endpoints combina visibilidade com ação. Os administradores devem ser capazes de visualizar telas, identificar violações de políticas, aplicar restrições, gerenciar arquivos, enviar comandos e controlar a energia do computador a partir de um console central de gerenciamento de computadores. Isso reduz o atraso entre encontrar um problema e resolvê-lo.
Para uma pequena equipe de TI, a questão da compra é prática: um técnico pode passar de um problema relatado para uma ação apropriada na estação de trabalho certa? Avalie o controle exato, seu escopo, o suporte do sistema operacional e as evidências disponíveis posteriormente. Uma longa lista de recursos é menos útil do que um fluxo de trabalho testado.
027 recursos de controle de endpoint para estações de trabalho da empresa
Nem todas as empresas precisam do mesmo nível de restrição. Uma equipe de design pode precisar de acesso a grandes arquivos na nuvem e aplicativos especializados, enquanto um departamento de contabilidade pode exigir limites mais rígidos de acesso à Web, armazenamento externo e instalação de software. Os controles abaixo abordam os riscos operacionais e de segurança mais comuns.
1. Controles de acesso ao site
As restrições de sites reduzem o acesso a sites que distraem, plataformas de jogos e streaming, domínios conhecidos de risco ou serviços da web que criam preocupações com vazamento de dados. Uma lista de permissões limita a navegação a destinos aprovados; uma lista de bloqueio mantém uma navegação mais ampla disponível enquanto restringe sites selecionados. Escolha a abordagem que se adapta ao trabalho.
O valor prático é imediato: os funcionários mantêm acesso aos recursos de trabalho enquanto a TI limita as distrações conhecidas e os destinos arriscados. O bloqueio deve ser direcionado, no entanto. Regras excessivamente amplas podem interferir em pesquisas legítimas, em portais de fornecedores ou em ferramentas específicas de trabalho. Comece com listas documentadas de sites e exceções que os gerentes possam justificar.
No Net Monitor for Employees Pro, o Internet Control suporta modos de permissão/bloqueio de sites e listas de endereços. Teste uma tarefa completa, incluindo redirecionamentos de login e portais de fornecedores, antes de ampliar a regra. Consulte o guia prático para bloquear sites em computadores de trabalho para tratamento de exceções.
2. Controles de aplicação e processo
As regras do aplicativo podem impedir que os usuários executem ferramentas de acesso remoto não autorizadas, jogos, clientes de compartilhamento de arquivos ou software não licenciado. Os controles de processo também permitem que um administrador interrompa um programa travado que esteja afetando uma estação de trabalho. Eles atendem a necessidades diferentes: fechar um aplicativo resolve a sessão atual, enquanto uma política de execução determina se ele pode ser executado novamente.
A ajuda de Aplicativos e Processos explica como inspecionar programas em execução, encerrar tarefas selecionadas e configurar listas de permissões ou bloqueios. Faça um inventário das ferramentas necessárias e dos auxiliares em segundo plano antes de escolher uma política de permissão somente. Teste novamente após atualizações de software. As restrições de execução por si só não impedem a instalação do software, portanto, gerencie as permissões de instalação separadamente.
3. USB, mídia removível e restrições de impressão
Unidades USB, discos externos, mídia óptica e impressão podem criar riscos evitáveis no manuseio de dados. Uma unidade removível pode introduzir arquivos indesejados ou transportar informações confidenciais do cliente para fora da empresa. A restrição do armazenamento ou impressão do USB fornece um limite prático quando esses canais são desnecessários para uma função.
Isto é especialmente útil para departamentos que lidam com registros financeiros, informações de clientes, propriedade intelectual ou dados regulamentados. Também ajuda a evitar cópias acidentais quando os funcionários usam dispositivos pessoais em casa ou durante viagens.
O bloqueio de armazenamento Net Monitor for Employees Pro de USB é específico de Windows; não estabelece suporte equivalente em macOS, Linux ou ChromeOS. Teste o osciloscópio, um dispositivo de armazenamento USB e uma alternativa aprovada. O USBguia de bloqueio de armazenamento explica o fluxo de trabalho. Não assuma exceções por dispositivo quando o recurso selecionado não for compatível.
Use o Guia de ferramentas e restrições para verificar as ações disponíveis e seu escopo. Confirme se uma alternativa aprovada de transferência ou impressão permanece disponível antes de restringir uma rota crítica para os negócios.
4. Gerenciamento remoto de arquivos
Quando um usuário não consegue localizar um documento, salvou um arquivo no local errado ou deixou dados confidenciais expostos em um computador remoto, um administrador precisa de mais do que um ticket e uma promessa de lidar com isso mais tarde. O gerenciamento remoto de arquivos permite que a equipe autorizada encontre, envie, colete, copie ou exclua arquivos em endpoints gerenciados.
Isso pode acelerar o trabalho de suporte de rotina e reduzir o impacto comercial dos erros dos funcionários. Também é valioso durante o desligamento, investigações internas e resposta a incidentes, quando a recuperação rápida dos registros da empresa é mais importante do que esperar a devolução de um dispositivo.
O acesso a ferramentas de arquivos remotos deve ser limitado a administradores confiáveis e apoiado por procedimentos internos claros. Essas funções são poderosas, e é exatamente por isso que uma tarefa aprovada, uma lista de arquivos verificada e um registro do resultado são importantes.
O Gerenciador de arquivos remoto fornece fluxos de trabalho separados de envio, coleta, cópia e exclusão. Visualize os arquivos correspondentes antes de uma ação destrutiva, verifique o destino e o comportamento de substituição e confirme se os registros coletados são legíveis. Operações remotas de arquivos suportam administração; permissões de pastas compartilhadas, backups e prevenção contra perda de dados com reconhecimento de conteúdo ainda precisam de seus próprios controles.
5. Controles remotos de sessão de energia e estação de trabalho
Um computador travado, deixado sem supervisão ou operando fora da política pode exigir ação imediata. Os controles remotos de energia e de sessão permitem que os administradores reiniciem, desliguem, bloqueiem ou reativem máquinas gerenciadas quando houver suporte. Cada ação tem um efeito diferente no trabalho do funcionário e na disponibilidade do computador.
Esses recursos ajudam as equipes de TI a gerenciar sistemas fora do horário normal de expediente e a se recuperar de problemas técnicos selecionados. Para uma equipe de TI pequena, a redução nas viagens e na solução de problemas no escritório pode ser significativa. Planeje uma reinicialização em torno do trabalho não salvo e das transferências ativas. Durante uma suspeita de incidente de segurança, siga o procedimento de resposta antes de desligar um dispositivo e perder evidências voláteis.
Um bloqueio de estação de trabalho protege a sessão local; não isola o computador da rede. Wake-on-LAN também depende da configuração do dispositivo e de um caminho de rede funcional. O guia de gerenciamento remoto de energia do computador explica como planejar desligamentos e verificar se os dispositivos podem voltar a ficar on-line.
6. Comandos remotos e acesso shell
A execução de comandos oferece suporte a tarefas administrativas sem longas chamadas de suporte. Um técnico pode inspecionar um serviço, coletar um resultado de diagnóstico ou verificar uma configuração em um computador conectado. Terminal abre um shell interativo no computador remoto selecionado; os comandos disponíveis dependem do sistema operacional e do shell.
Os comandos remotos devem ser testados e definidos com cuidado. Um comando que funciona corretamente em um grupo de estações de trabalho pode interromper outro grupo que usa aplicativos ou configurações diferentes. Use seleções explícitas de dispositivos, scripts documentados e implantação em fases quando as alterações afetarem muitos computadores.
Comece com uma verificação somente leitura, confirme o computador de destino e verifique o resultado antes de expandir a ação. Mantenha a saída do comando com o ticket de suporte quando necessário. Um terminal interativo não é automaticamente uma trilha de auditoria de comando retida centralmente ou um serviço de gerenciamento de patches.
7. Visibilidade ao vivo da área de trabalho e assistência remota
A visualização da tela ao vivo fornece contexto direto aos supervisores e à equipe de suporte. Em vez de adivinhar por que uma tarefa está atrasada ou por que um aplicativo está falhando, eles podem ver a área de trabalho ativa e determinar a próxima etapa. O controle remoto da área de trabalho também pode ajudar um gerente ou técnico a orientar um funcionário através de um processo sem a necessidade de acesso físico ao dispositivo.
Para gerenciamento de produtividade, a visibilidade da tela pode expor erros repetidos de fluxo de trabalho, sistemas internos confusos ou um aplicativo que está atrasando uma tarefa. Fornece um contexto técnico para uma intervenção específica. A visualização da tela por si só não estabelece o esforço de um funcionário nem explica todo o tempo longe do teclado; compare-o com o trabalho e a explicação do funcionário.
Use esses recursos de acordo com uma política escrita de monitoramento do local de trabalho. Os funcionários devem compreender as regras de gerenciamento de dispositivos da empresa, a finalidade do monitoramento, quem pode revisar os registros e por quanto tempo os registros são retidos. Revise a implementação quanto às obrigações que se aplicam à força de trabalho.
Monitoramento de atividades fornece visibilidade da tela, enquanto o Controle de área de trabalho remota permite assistência prática. Escolha o acesso menos invasivo que resolva o problema e verifique se o funcionário consegue concluir a tarefa.
03Verifique o escopo do controle antes de alterar uma estação de trabalho
Um controle pode ser tecnicamente correto e ainda assim afetar as pessoas erradas. Antes de aplicá-la, responda a três perguntas: esta é uma ação imediata ou uma regra contínua, quais computadores a recebem e o que acontece após uma reinicialização ou reconexão?
- Computadores selecionados: ações imediatas em Tools têm como alvo os computadores selecionados. Confirme a seleção antes de agir.
- Restrições globais: a guia Restrictions aplica configurações persistentes globalmente, em vez de apenas às máquinas selecionadas. A seleção de um computador piloto não restringe essas configurações.
- Políticas de sites e aplicativos: verifique as opções de configurações compartilhadas. Onde a configuração por computador for suportada, mantenha o escopo pretendido explícito.
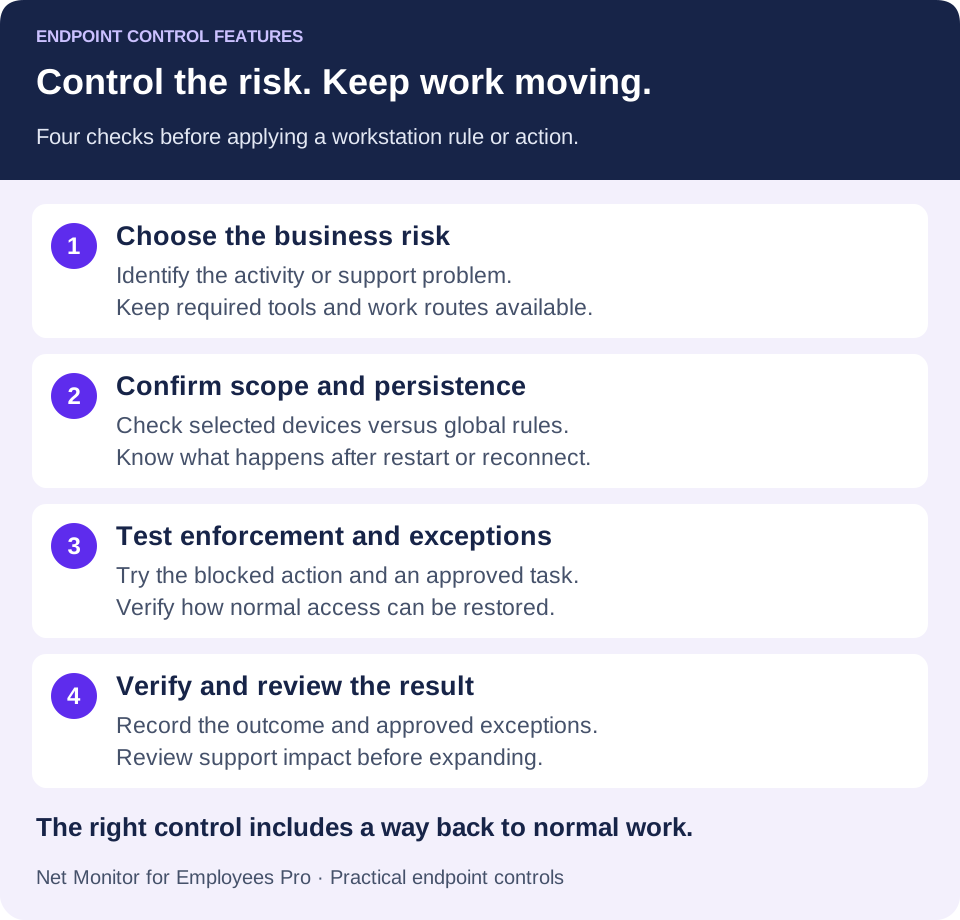
Por exemplo, uma equipe de contabilidade pode precisar de armazenamento USB restrito, enquanto uma equipe de design precisa de uma rota de transferência de arquivos aprovada. Estabeleça a política necessária para cada equipe e verifique se o recurso selecionado pode impor esse escopo. Teste as configurações globais em uma configuração de teste separada e limitada antes de usá-las em um ambiente gerenciado mais amplo.
04Combinar controles de endpoint com registros de monitoramento relevantes
As restrições por si só não fornecem o quadro completo. Uma visita de teste falhada pode mostrar que uma regra do site está funcionando, enquanto registros de atividades relevantes e solicitações de suporte ajudam a explicar se uma exceção legítima é necessária. Verifique quais eventos estão realmente registrados; não presuma que todas as tentativas bloqueadas aparecem em um relatório.
Combine controles com os registros necessários para a tarefa: relatórios de sites e aplicativos para padrões de uso, gravações de tela selecionadas para contexto visual e um ticket de suporte ou incidente documentando a ação. A recolha mais sensível, como os registos de teclas digitadas, necessita de uma finalidade separada e justificada e de salvaguardas adequadas. Uma trilha de evidências útil combina fatos relevantes em vez de depender de uma captura de tela isolada ou de uma afirmação incompleta.
A retenção de gravações merece planejamento. As empresas devem determinar o que precisa ser retido, quem pode recuperá-lo, por quanto tempo os registros permanecem disponíveis e onde as gravações são armazenadas. As opções de armazenamento de gravação podem oferecer suporte à infraestrutura local ou ao armazenamento em nuvem aprovado, mas as permissões de acesso e os limites de retenção devem ser definidos antes que ocorra uma disputa ou violação.
Para cada alteração, registre o motivo, os computadores afetados, o administrador, o horário, a regra ou ação, o resultado observado e qualquer exceção aprovada. Mantenha esse registro de alterações em seu processo de emissão de tickets estabelecido. Os relatórios de monitoramento e os registros de alterações administrativas servem a propósitos relacionados, mas não se deve presumir que nenhum deles documente todos os eventos automaticamente.
05Implante controles de endpoint sem interromper as operações
A maneira mais rápida de criar resistência é aplicar controles rígidos a cada funcionário, sem considerar como funciona cada departamento. Uma implementação melhor começa com os sistemas de maior risco e as políticas mais claras. Finanças, RH, suporte ao cliente, funcionários remotos que lidam com dados confidenciais e estações de trabalho compartilhadas costumam ser pontos de partida sensatos.
Antes de ativar as restrições, identifique os aplicativos, sites, locais de armazenamento e tipos de dispositivos aprovados que cada grupo realmente requer. Defina requisitos baseados em funções e combine-os com o escopo de configuração suportado pelo software. Revise os registros disponíveis, resultados de testes e solicitações de exceção durante as primeiras semanas. Se os funcionários precisarem repetidamente de um recurso legítimo, ajuste a política. Investigue atividades proibidas repetidas no contexto antes de tirar uma conclusão.
- Defina um problema mensurável. Escolha um objetivo concreto, como impedir a execução de um aplicativo não aprovado ou reduzir visitas manuais para coleta de arquivos de rotina.
- Prepare o piloto. Confirme os dispositivos da empresa, os sistemas operacionais compatíveis, o acesso do administrador e a conectividade. Documente tarefas de trabalho essenciais.
- Teste o escopo pretendido. Inclua verificações de reinicialização e reconexão para regras persistentes. Confirme se os usuários não afetados ainda podem trabalhar.
- Teste o processo de exceção. Registre quem aprova o acesso, como ele é restaurado e quando uma exceção temporária será revisada ou removida.
- Avalie o resultado. Analise a aplicação bem-sucedida, o tempo de suporte, os bloqueios desnecessários e os problemas de recuperação antes de expandir.
Net Monitor for Employees Pro ajuda as organizações a combinar visibilidade ao vivo, registros de atividades, restrições, ações remotas de arquivos e controles de computador em um sistema focado no administrador. Uma avaliação totalmente funcional é uma maneira prática de testar regras em um ambiente de teste limitado antes de se comprometer com uma implantação mais ampla.
06O que verificar ao escolher o software de controle de endpoint
Use a avaliação para comprovar os fluxos de trabalho dos quais você dependerá. Uma demonstração bem-sucedida deve responder a estas perguntas:
- Cada controle necessário funciona nos sistemas operacionais reais da estação de trabalho e nas configurações do agente?
- Softwares aprovados, sites comerciais e rotas de transferência de arquivos podem permanecer disponíveis?
- As ações de computadores selecionados estão claramente diferenciadas das políticas globais?
- As regras persistentes se comportam conforme esperado após reinicializações e reconexões?
- Os técnicos podem restaurar o acesso normal e verificar o resultado?
- A empresa pode reter os registros de monitoramento necessários com acesso apropriado e limites de retenção?
Os controles de endpoint funcionam melhor como ferramentas operacionais de rotina. Os gerentes podem revisar antecipadamente problemas recorrentes de fluxo de trabalho, a TI pode interromper o uso de software não aprovado e a equipe autorizada pode limitar rotas desnecessárias de transferência de dados. Esses controles complementam antivírus ou EDR, patches, gerenciamento de acesso e backups; eles não substituem essas proteções.
Comece com os controles vinculados aos seus riscos mais caros: software não autorizado, movimentação de arquivos confidenciais, uso inseguro da Web, sistemas remotos não gerenciados e atrasos no suporte. Em seguida, revise as evidências que esses controles produzem. A política de endpoint correta dá aos funcionários limites claros e dá à empresa autoridade para aplicá-los quando for necessário.
07Recursos de controle de endpoint: perguntas comuns
Qual é a diferença entre monitoramento de endpoint e controle de endpoint?
O monitoramento coleta ou exibe informações de atividades, como um relatório de aplicação ou uma tela ao vivo. Controlar alterações que a estação de trabalho ou usuário pode fazer, como bloquear um site, restringir o armazenamento USB ou reiniciar um computador selecionado. A combinação de ambos ajuda a TI a investigar um problema e a verificar uma resposta apropriada.
Com quais recursos de controle de endpoint um SMB deve começar?
Comece com os controles vinculados a um problema de negócios documentado. As regras de sites e aplicativos tratam de ferramentas e destinos não aprovados. As restrições USB abordam uma rota de transferência de dados. Arquivos, comandos e assistência remotos podem reduzir atrasos no suporte. Experimente um pequeno número de controles com critérios de sucesso claros antes de expandir.
As restrições USB podem evitar todo tipo de perda de dados?
Não. As restrições de armazenamento USB abordam uma rota específica. Os arquivos também podem sair por e-mail, serviços em nuvem, impressão ou outros canais. Combine restrições de dispositivos com permissões de acesso apropriadas, métodos de transferência aprovados, backups e ferramentas adicionais de proteção de dados, quando necessário.
Os controles de endpoint funcionam em computadores de funcionários remotos?
Os controles suportados podem ser usados em computadores remotos gerenciados quando o agente, o sistema operacional, as permissões e a conexão atendem aos requisitos. Teste a configuração real da rede do funcionário e o comportamento de reconexão. A operação offline, a capacidade de ativação e a disponibilidade de recursos devem ser verificadas individualmente.
Um bloqueio de tela isola uma estação de trabalho comprometida?
Não. Bloquear uma sessão de usuário ou entrada local não desconecta o acesso à rede. Se houver suspeita de comprometimento, siga o procedimento de resposta a incidentes da organização e use as ferramentas de contenção apropriadas. Preserve as evidências necessárias antes de tomar ações perturbadoras.