Controale puncte finale / Ghid practic
7 Funcții de control ale punctelor finale pentru a proteja stațiile de lucru
Comparați șapte funcții de control ale punctelor finale pentru stațiile de lucru mai sigure ale companiei. Aflați ce face fiecare control, cum să-i testați domeniul de aplicare și cum să mențineți activitatea aprobată în mișcare.
O stație de lucru poate deveni o problemă de securitate și productivitate cu mult înainte ca un incident să ajungă la biroul de asistență IT. Un angajat poate să instaleze software neaprobat, să copieze fișiere sensibile pe un suport amovibil, să petreacă ore întregi pe site-uri web care distrag atenția sau să lase un computer la distanță în funcțiune cu o actualizare critică în așteptare. Funcțiile de control ale punctelor finale oferă managerilor și administratorilor o modalitate directă de a restricționa acțiunile riscante, de a rezolva problemele dispozitivului și de a combina aceste acțiuni cu înregistrările de monitorizare.
Pentru întreprinderile mici și mijlocii, scopul nu este de a transforma fiecare computer într-o cutie închisă pe care angajații nu o pot folosi. Scopul este de a aplica restricțiile potrivite dispozitivelor deținute de companie, de a proteja datele de afaceri și de a oferi administratorilor autorizați posibilitatea de a acționa fără a aștepta ca cineva să fie prezent fizic.
Care caracteristici de control ale punctelor terminale contează cel mai mult?
Începeți cu restricțiile site-ului web, controalele aplicațiilor, USB și restricțiile de imprimare, gestionarea fișierelor de la distanță, controalele de alimentare și de sesiune, comenzi de la distanță și asistență desktop live. Alegeți fiecare control pentru un anumit risc de afaceri, confirmați ce computere afectează și testați atât aplicarea, cât și revenirea la accesul normal.
01Ce sunt caracteristicile de control ale punctelor finale?
Controalele endpoint sunt funcții administrative care permit unei organizații să gestioneze ce utilizatori pot accesa, ce acțiuni pot efectua și modul în care se comportă un computer. Monitorizarea vă spune ce s-a întâmplat. Funcțiile de control vă permit să răspundeți în timp ce problema se întâmplă sau să împiedicați să se repete.
Această distincție contează. Un raport care arată că un angajat a vizitat un site web riscant este o dovadă utilă. Blocarea acelui site web într-un departament este un control preventiv. O înregistrare care arată un transfer neautorizat de fișiere ajută la o investigație. Restricționarea stocării USB poate reduce șansa următorului transfer.
Administrarea eficientă a punctelor finale combină vizibilitatea cu acțiunea. Administratorii ar trebui să poată vedea ecranele, să identifice încălcările politicilor, să aplice restricții, să gestioneze fișiere, să trimită comenzi și să controleze alimentarea computerului de la o consolă centrală de gestionare a computerului. Acest lucru reduce întârzierea dintre găsirea unei probleme și remedierea acesteia.
Pentru o echipă IT mică, întrebarea de cumpărare este practică: poate un tehnician să treacă de la o problemă raportată la o acțiune adecvată pe stația de lucru potrivită? Evaluați controlul exact, domeniul său de aplicare, suportul pentru sistemul de operare și dovezile disponibile ulterior. O listă lungă de caracteristici este mai puțin utilă decât un flux de lucru testat.
027 funcții de control al punctelor finale pentru stațiile de lucru ale companiei
Nu orice afacere are nevoie de același nivel de restricție. O echipă de proiectare poate avea nevoie de acces la fișiere cloud mari și la aplicații specializate, în timp ce un departament de contabilitate poate necesita limite mai stricte pentru accesul la web, stocarea externă și instalarea software-ului. Controalele de mai jos abordează cele mai comune riscuri operaționale și de securitate.
1. Controale acces la site
Restricțiile site-urilor reduc accesul la site-uri care distrag atenția, platformele de jocuri de noroc și streaming, domenii cunoscute riscante sau servicii web care creează probleme de scurgere de date. O listă de permise limitează navigarea către destinații aprobate; o listă de blocare menține o navigare mai largă disponibilă în timp ce restricționează site-urile selectate. Alege abordarea care se potrivește lucrării.
Valoarea practică este imediată: angajații păstrează accesul la resursele de muncă, în timp ce IT limitează distragerile cunoscute și destinațiile riscante. Blocarea ar trebui să fie vizată, totuși. Regulile prea largi pot interfera cu cercetările legitime, cu portalurile furnizorilor sau cu instrumentele specifice unui loc de muncă. Începeți cu liste documentate de site-uri web și excepții pe care managerii le pot justifica.
În Net Monitor for Employees Pro, Internet Control acceptă moduri de permitere/blocare a site-urilor web și liste de adrese. Testați o sarcină completă, inclusiv redirecționări de conectare și portaluri pentru furnizori, înainte de a extinde regula. Consultați ghidul practic pentru blocarea site-urilor web pe computerele de serviciu pentru gestionarea excepțiilor.
2. Aplicații și controale de proces
Regulile aplicației pot împiedica utilizatorii să ruleze instrumente neautorizate de acces la distanță, jocuri, clienți de partajare a fișierelor sau software fără licență. De asemenea, controalele de proces permit unui administrator să oprească un program blocat care afectează o stație de lucru. Acestea servesc diferite nevoi: închiderea unei aplicații rezolvă sesiunea curentă, în timp ce o politică de rulare determină dacă poate rula din nou.
Ajutorul Aplicații și procese explică cum să inspectați programele care rulează, să încheiați sarcinile selectate și să configurați listele de permis sau de blocare. Inventariază instrumentele necesare și ajutoarele de fundal înainte de a alege o politică de numai permis. Testați din nou după actualizările software. Restricțiile de rulare nu împiedică în sine instalarea software-ului, așa că gestionați permisiunile de instalare separat.
3. USB, suporturi amovibile și restricții de imprimare
Unitățile USB, discurile externe, mediile optice și imprimarea pot crea riscuri evitabile la manipularea datelor. O unitate amovibilă poate introduce fișiere nedorite sau poate transporta informații sensibile despre clienți în afara companiei. Restricționarea stocării sau imprimării USB oferă o limită practică atunci când aceste canale nu sunt necesare pentru un rol.
Acest lucru este util în special pentru departamentele care gestionează înregistrări financiare, informații despre clienți, proprietate intelectuală sau date reglementate. De asemenea, ajută la prevenirea copierii accidentale atunci când angajații folosesc dispozitive personale acasă sau în timpul călătoriilor.
Net Monitor for Employees Pro-blocarea de stocare a USB este specifică pentru Windows; nu stabilește suport echivalent pe macOS, Linux sau ChromeOS. Testați scopul, un dispozitiv de stocare USB și o alternativă aprobată. Ghidul de blocare a stocării USB explică fluxul de lucru. Nu presupuneți excepții pentru fiecare dispozitiv atunci când caracteristica selectată nu le acceptă.
Utilizați Ghidul Instrumente și restricții pentru a verifica acțiunile disponibile și domeniul lor. Confirmați că o alternativă de transfer sau de imprimare aprobată rămâne disponibilă înainte de a restricționa o rută critică pentru afaceri.
4. Gestionarea fișierelor de la distanță
Când un utilizator nu poate localiza un document, a salvat un fișier în locul greșit sau a lăsat date sensibile expuse pe un computer la distanță, un administrator are nevoie de mai mult decât de un bilet și de o promisiune de a se ocupa de el mai târziu. Gestionarea fișierelor de la distanță permite personalului autorizat să găsească, să trimită, să colecteze, să copieze sau să șteargă fișiere pe punctele finale gestionate.
Acest lucru poate accelera munca de rutină de asistență și poate reduce impactul asupra afacerii greșelilor angajaților. De asemenea, este valoroasă în timpul offboarding-ului, al investigațiilor interne și al răspunsului la incident, atunci când recuperarea rapidă a înregistrărilor companiei contează mai mult decât așteptarea returnării unui dispozitiv.
Accesul la instrumentele de fișiere de la distanță ar trebui limitat la administratorii de încredere și sprijinit de proceduri interne clare. Aceste funcții sunt puternice, tocmai de aceea contează o sarcină aprobată, o listă de fișiere verificată și o înregistrare a rezultatului.
Managerul de fișiere la distanță oferă fluxuri de lucru separate de trimitere, colectare, copiere și ștergere. Previzualizați fișierele care se potrivesc înainte de o acțiune distructivă, verificați destinația și suprascrieți comportamentul și confirmați că înregistrările colectate pot fi citite. Operațiunile cu fișiere de la distanță sprijină administrarea; permisiunile pentru foldere partajate, copiile de rezervă și prevenirea pierderii de date în funcție de conținut au nevoie în continuare de propriile controale.
5. Control de la distanță pentru alimentare și stație de lucru
Un computer care este înghețat, lăsat nesupravegheat sau care funcționează în afara politicii poate necesita o acțiune imediată. Comenzile de alimentare și de sesiune de la distanță permit administratorilor să repornească, să închidă, să blocheze sau să activeze mașinile gestionate acolo unde este acceptat. Fiecare acțiune are un efect diferit asupra muncii angajatului și a disponibilității computerului.
Aceste caracteristici ajută echipele IT să gestioneze sistemele în afara orelor normale de birou și să se recupereze după probleme tehnice selectate. Pentru o echipă IT mică, reducerea călătoriilor și depanarea la birou poate fi semnificativă. Planificați o repornire în jurul lucrărilor nesalvate și a transferurilor active. În timpul unui incident de securitate suspectat, urmați procedura de răspuns înainte de a închide un dispozitiv și de a pierde dovezi volatile.
O blocare a stației de lucru protejează sesiunea locală; nu izolează computerul de rețea. Wake-on-LAN depinde, de asemenea, de configurația dispozitivului și de o cale de rețea funcțională. Ghidul de gestionare a alimentării la distanță a computerului explică cum să planificați opririle și să verificați dacă dispozitivele pot reveni online.
6. Comenzi de la distanță și acces shell
Execuția comenzii acceptă sarcini administrative fără apeluri lungi de asistență. Un tehnician poate inspecta un service, poate colecta un rezultat de diagnosticare sau poate verifica o setare pe un computer conectat. Terminal deschide un shell interactiv pe computerul la distanță selectat; comenzile disponibile depind de sistemul său de operare și shell.
Comenzile de la distanță trebuie testate și analizate cu atenție. O comandă care funcționează corect pe un grup de stații de lucru poate perturba un alt grup care utilizează aplicații sau configurații diferite. Utilizați selecții explicite de dispozitive, scripturi documentate și implementare în etape atunci când modificările afectează multe computere.
Începeți cu o verificare numai în citire, confirmați computerul țintă și verificați rezultatul înainte de a extinde acțiunea. Păstrați ieșirea comenzii cu biletul de asistență atunci când este necesar. Un terminal interactiv nu este automat o pistă de audit de comandă reținută la nivel central sau un serviciu de gestionare a corecțiilor.
7. Vizibilitate live pe desktop și asistență de la distanță
Vizualizarea ecranului live oferă supraveghetorilor și personalului de asistență un context direct. În loc să ghicească de ce o sarcină este întârziată sau de ce o aplicație eșuează, ei pot vedea desktopul activ și pot determina următorul pas. Controlul de la distanță pe desktop poate ajuta, de asemenea, un manager sau un tehnician să ghideze un angajat printr-un proces fără a avea nevoie de acces fizic la dispozitiv.
Pentru gestionarea productivității, vizibilitatea ecranului poate expune erori repetate ale fluxului de lucru, sisteme interne confuze sau o aplicație care susține o sarcină. Oferă un context tehnician pentru o intervenție specifică. Numai o vizualizare a ecranului nu stabilește efortul unui angajat și nu explică tot timpul departe de tastatură; comparați-l cu munca și explicația angajatului.
Utilizați aceste capabilități conform unei politici scrise de monitorizare a locului de muncă. Angajații ar trebui să înțeleagă regulile companiei de gestionare a dispozitivelor, scopul monitorizării, cine poate examina înregistrările și cât timp sunt păstrate înregistrările. Verificați implementarea pentru obligațiile care se aplică forței de muncă.
Monitorizarea activității oferă vizibilitate pe ecran, în timp ce Remote Desktop Control permite asistență practică. Alegeți cel mai puțin intruziv acces care rezolvă problema, apoi verificați dacă angajatul poate finaliza sarcina.
03Verificați domeniul de control înainte de a schimba o stație de lucru
Un control poate fi corect din punct de vedere tehnic și poate afecta totuși persoanele greșite. Înainte de a-l aplica, răspunde la trei întrebări: este aceasta o acțiune imediată sau o regulă în curs de desfășurare, ce computere o primesc și ce se întâmplă după o repornire sau o reconectare?
- Computerele selectate: acțiunile imediate din Tools vizează computerele selectate. Confirmați selecția înainte de a acționa.
- Restricții globale: fila Restrictions aplică setări persistente la nivel global, mai degrabă decât numai mașinilor selectate. Selectarea unui computer pilot nu restrânge aceste setări.
- Politicile privind site-urile și aplicațiile: verificați opțiunile de setări partajate. Acolo unde este acceptată configurația pe computer, păstrați domeniul de aplicare în mod explicit.
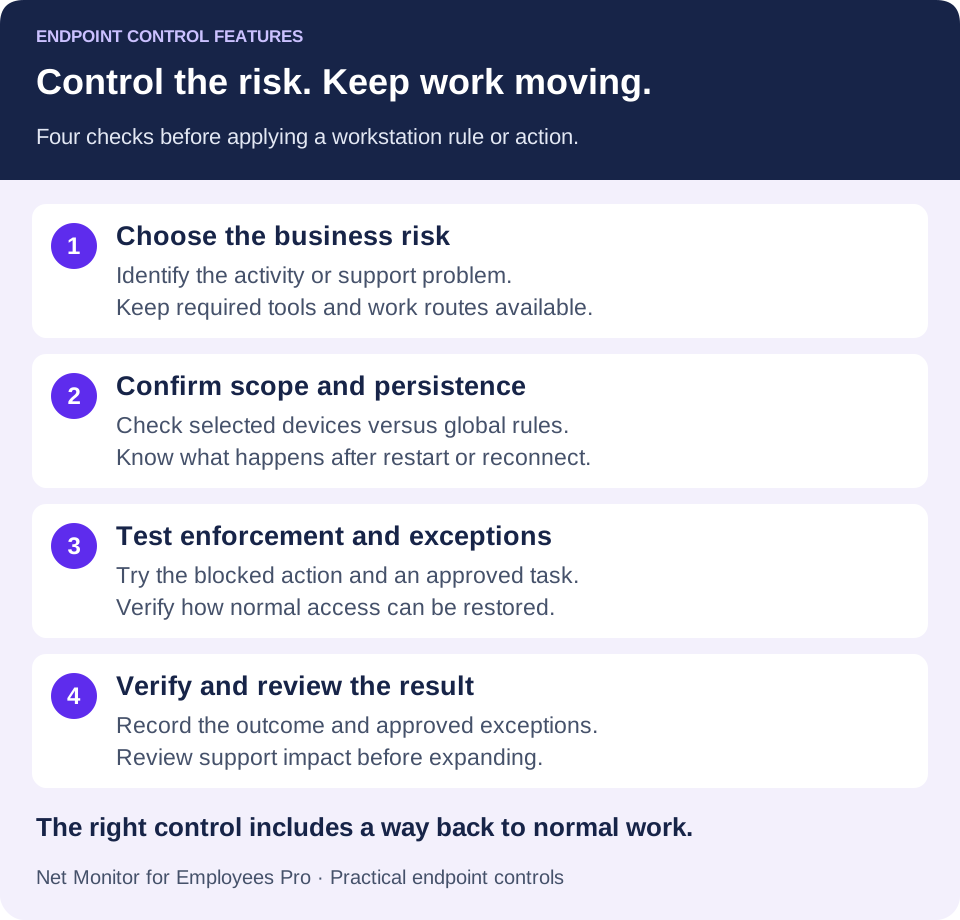
De exemplu, o echipă de contabilitate poate avea nevoie de stocare restricționată USB, în timp ce o echipă de proiectare are nevoie de o rută de transfer de fișiere aprobată. Stabiliți politica necesară pentru fiecare echipă, apoi verificați dacă caracteristica selectată poate aplica acel domeniu. Testați setările globale într-o configurație de testare separată și limitată înainte de a le utiliza într-un mediu gestionat mai larg.
04Asociați controalele punctelor finale cu înregistrările relevante de monitorizare
Numai restricțiile nu oferă imaginea completă. O vizită de testare nereușită poate arăta că o regulă de site web funcționează, în timp ce înregistrările relevante de activitate și solicitările de asistență ajută la explicarea dacă este necesară o excepție legitimă. Verificați ce evenimente sunt efectiv înregistrate; nu presupuneți că fiecare încercare blocată apare într-un raport.
Combină controalele cu înregistrările necesare pentru sarcină: rapoarte de site-uri web și aplicații pentru modelele de utilizare, înregistrări de ecran selectate pentru context vizual și un bilet de asistență sau incident care documentează acțiunea. Colectarea mai sensibilă, cum ar fi înregistrările apăsării tastelor, necesită un scop justificat separat și garanții adecvate. Un traseu util de dovezi combină fapte relevante, mai degrabă decât să se bazeze pe o captură de ecran izolată sau pe o afirmație incompletă.
Păstrarea înregistrărilor merită planificare. Companiile ar trebui să stabilească ce trebuie păstrat, cine îl poate prelua, cât timp rămân disponibile înregistrările și unde sunt stocate înregistrările. Opțiunile de stocare de înregistrare pot accepta infrastructura locală sau stocarea în cloud aprobată, dar permisiunile de acces și limitele de păstrare ar trebui definite înainte de a avea loc o dispută sau o încălcare.
Pentru fiecare modificare, înregistrați motivul, computerele afectate, administratorul, ora, regula sau acțiunea, rezultatul observat și orice excepție aprobată. Păstrați această înregistrare a modificărilor în procesul de emitere a biletelor stabilit. Rapoartele de monitorizare și înregistrările modificărilor administrative servesc unor scopuri conexe, dar niciuna nu ar trebui să fie presupusă să documenteze automat fiecare eveniment.
05Implementați controale la punctul final fără a întrerupe operațiunile
Cel mai rapid mod de a crea rezistență este aplicarea controalelor stricte fiecărui angajat fără a lua în considerare modul în care funcționează fiecare departament. O lansare mai bună începe cu sistemele cu cel mai mare risc și cu politicile cele mai clare. Finanțe, resurse umane, asistență pentru clienți, angajații de la distanță care manipulează date sensibile și stațiile de lucru partajate sunt adesea puncte de plecare sensibile.
Înainte de a activa restricțiile, identificați aplicațiile aprobate, site-urile web, locațiile de stocare și tipurile de dispozitive de care fiecare grup are nevoie de fapt. Definiți cerințele bazate pe roluri, apoi potriviți-le cu domeniul de configurare pe care îl acceptă software-ul. Examinați înregistrările disponibile, rezultatele testelor și cererile de excepție în primele câteva săptămâni. Dacă angajații au nevoie în mod repetat de o resursă legitimă, ajustați politica. Investigați activitățile interzise repetate în context înainte de a trage o concluzie.
- Definiți o problemă măsurabilă. Alegeți un obiectiv concret, cum ar fi prevenirea rulării unei aplicații neaprobate sau reducerea vizitelor manuale pentru colectarea de rutină a fișierelor.
- Pregătiți pilotul. Confirmați dispozitivele deținute de companie, sistemele de operare acceptate, accesul de administrator și conectivitatea. Documentați sarcinile esențiale de lucru.
- Testați domeniul dorit. Includeți verificări de repornire și reconectare pentru reguli persistente. Confirmați că utilizatorii neafectați pot lucra în continuare.
- Testați procesul de excepție. Înregistrați cine aprobă accesul, cum este restabilit și când va fi revizuită sau eliminată o excepție temporară.
- Măsurați rezultatul. Examinați aplicarea cu succes, timpul de asistență, blocările inutile și problemele de recuperare înainte de extindere.
Net Monitor for Employees Pro ajută organizațiile să combine vizibilitatea live, înregistrările activității, restricțiile, acțiunile de la distanță ale fișierelor și controalele computerului într-un singur sistem concentrat pe administrator. O probă complet funcțională este o modalitate practică de a testa regulile într-un mediu de testare limitat înainte de a se angaja la o implementare mai largă.
06Ce trebuie verificat atunci când alegeți software-ul de control al punctelor terminale
Utilizați versiunea de încercare pentru a demonstra fluxurile de lucru de care veți depinde. O demonstrație de succes ar trebui să răspundă la aceste întrebări:
- Funcționează fiecare control necesar pe sistemele de operare ale stației de lucru și configurațiile agenților?
- Pot rămâne disponibile software-ul aprobat, site-urile web de afaceri și rutele de transfer de fișiere?
- Se diferențiază clar acțiunile pe computere selectate de politicile globale?
- Regulile persistente se comportă conform așteptărilor după reporniri și reconectari?
- Pot tehnicienii să restabilească accesul normal și să verifice rezultatul?
- Poate afacerea să păstreze înregistrările de monitorizare de care are nevoie cu limite adecvate de acces și reținere?
Controalele endpoint funcționează cel mai bine ca instrumente operaționale de rutină. Managerii pot analiza din timp problemele recurente ale fluxului de lucru, IT poate opri utilizarea software-ului neaprobat, iar personalul autorizat poate limita rutele inutile de transfer de date. Aceste controale completează antivirusul sau EDR, corecțiile, gestionarea accesului și backup-urile; ele nu înlocuiesc acele protecții.
Începeți cu controalele legate de cele mai costisitoare riscuri: software neautorizat, mișcarea fișierelor sensibile, utilizarea web nesigură, sistemele de la distanță negestionate și întârzierile de asistență. Apoi examinați dovezile pe care le produc acele controale. Politica corectă pentru punctele finale oferă angajaților limite clare și oferă companiei autoritatea de a le aplica atunci când contează.
07Funcții de control ale punctelor finale: întrebări frecvente
Care este diferența dintre monitorizarea punctelor finale și controlul punctelor finale?
Monitoring colectează sau afișează informații despre activitate, cum ar fi un raport de aplicație sau un ecran live. Controlul modifică ceea ce poate face stația de lucru sau utilizatorul, cum ar fi blocarea unui site web, restricționarea stocării USB sau repornirea unui computer selectat. Combinarea ambelor ajută IT să investigheze o problemă și să verifice un răspuns adecvat.
Cu ce caracteristici de control a punctelor finale ar trebui să înceapă un SMB?
Începeți cu controalele legate de o problemă de afaceri documentată. Regulile site-ului și aplicațiilor se adresează instrumentelor și destinațiilor neaprobate. Restricțiile USB se adresează unei singure rute de transfer de date. Fișierele de la distanță, comenzile și asistența pot reduce întârzierile de asistență. Pilotează un număr mic de controale cu criterii clare de succes înainte de extindere.
Restricțiile USB pot preveni orice fel de pierdere de date?
Nr. USB restricțiile de stocare se adresează unei anumite rute. Fișierele pot pleca și prin e-mail, servicii cloud, printare sau alte canale. Combinați restricțiile dispozitivului cu permisiunile de acces adecvate, metodele de transfer aprobate, backup-urile și instrumentele suplimentare de protecție a datelor, acolo unde este necesar.
Controalele punctelor terminale funcționează pe computerele de la distanță ale angajaților?
Controalele acceptate pot fi utilizate pe computerele la distanță gestionate atunci când agentul, sistemul de operare, permisiunile și conexiunea îndeplinesc cerințele. Testați configurația reală a rețelei a angajatului și reconectați comportamentul. Funcționarea offline, capacitatea de trezire și disponibilitatea caracteristicilor trebuie verificate individual.
Blocarea ecranului izolează o stație de lucru compromisă?
Nu. Blocarea unei sesiuni de utilizator sau a unei intrări locale nu deconectează accesul la rețea. Dacă se suspectează un compromis, urmați procedura de răspuns la incident a organizației și utilizați instrumentele de izolare adecvate. Păstrați dovezile necesare înainte de a lua măsuri perturbatoare.